AI資安AI滲透測試工具與開放權重模型被用於攻擊:已公布的事實與防範2026年10月,CrowdStrike公布了結合中國開發的開源AI滲透測試工具ARTEX,以及DeepSeek v4.1-flash等模型的攻擊報告。本文加上NIST與Anthropic對GLM-5.3的評估,把已公布的事實與尚不清楚的部分分開,並整理企業該準備的6個項目。2026-10-20濱本 隆太
AI資安從社群SaaS遭入侵事件,看邀請連結與管理員權限該怎麼守2026年10月,日本一家社群營運SaaS發生約30.7萬人的會員資料外洩。公布的手法是不當取得非公開社群的邀請連結,以及冒充管理員。本文先把已公布的事實與尚未確認的部分分開,再依據OWASP與RFC 8725,整理SaaS營運方與導入使用的一方,各自該檢視的項目。2026-10-20濱本 隆太
AI資安從Sourcenext 2,252萬筆外洩,看會員資料API該怎麼守2026年10月15日,日本軟體公司Sourcenext公告,會員資料擷取API遭到未經授權的利用,最多2,251萬9,960筆資料可能外洩。本文先把已公布的事實與尚未釐清的部分分開,再依據OWASP與日本個人情報保護委員會的資料,整理營運會員資料API的業者該檢視的6個項目,以及事發時的處理方式。2026-10-20濱本 隆太
AI資安封鎖海外連線真的有效嗎?從日本統計看住宅代理與家用路由器跳板依國家封鎖連線,對減少自動化掃描與DDoS攻擊的雜訊確實有效。但日本警察廳等機關已明白指出,只要以家用設備當跳板,連限制海外存取的伺服器也進得去。本文依官方資料整理攻擊看起來從哪裡來、依國家封鎖的極限、允許清單與管理介面的防護方式,以及如何避免自家設備淪為攻擊他人的跳板。2026-10-04濱本 隆太
AI資安從日本接連發生的入侵事件學到的事(上)|AI加速的攻擊與身分證明文件的保管2026年6月到9月,日本有12個組織接連公告遭未經授權存取或網路攻擊。這篇只依各組織的官方公告整理事實,從公部門統計找出共同點,再從AI業者的威脅報告與日本經濟產業省的討論,確認AI代理時代升高的風險;最後以日本汽車共享服務Times Car的公告為起點,一般性地討論身分證明文件該怎麼保管、加密要做到哪裡。也納入截至10月下旬的後續公告,包括Times Car的第五則公告。2026-09-30濱本 隆太
AI資安從日本接連發生的入侵事件學到的事(下)|電腦與端點防護,中小企業該先做什麼2026年日本接連公告多起未經授權存取事件,下篇整理企業現在就能動手的防護。內容涵蓋VPN設備的更新、抗網路釣魚的多因素驗證、電腦與端點的基本設定(EDR、硬碟加密、管理員權限、竊密軟體)、備份、委外廠商與AI的管理、發現入侵時的處理步驟,以及中小企業優先執行的檢查清單,全部以日本與美國公部門的資料為依據。2026-09-30濱本 隆太
AI資安從日本數位廳GSS遭入侵學到的事|「中」等級的VPN漏洞也會被打,企業的修補與連線設計該怎麼改2026年9月11日,日本數位廳公告政府共用辦公環境GSS遭未經授權存取。入口是一個已公開、嚴重度評為「中」的VPN設備漏洞。這篇依官方公告整理事件經過,說明為什麼依嚴重度排序修補來不及、VPN設備為何成了最常見的入侵口、採用零信任為什麼仍然被攻破,以及企業這一週就能改的修補流程與連線設計。內容也納入截至2026年11月6日的後續動向。2026-09-11濱本 隆太
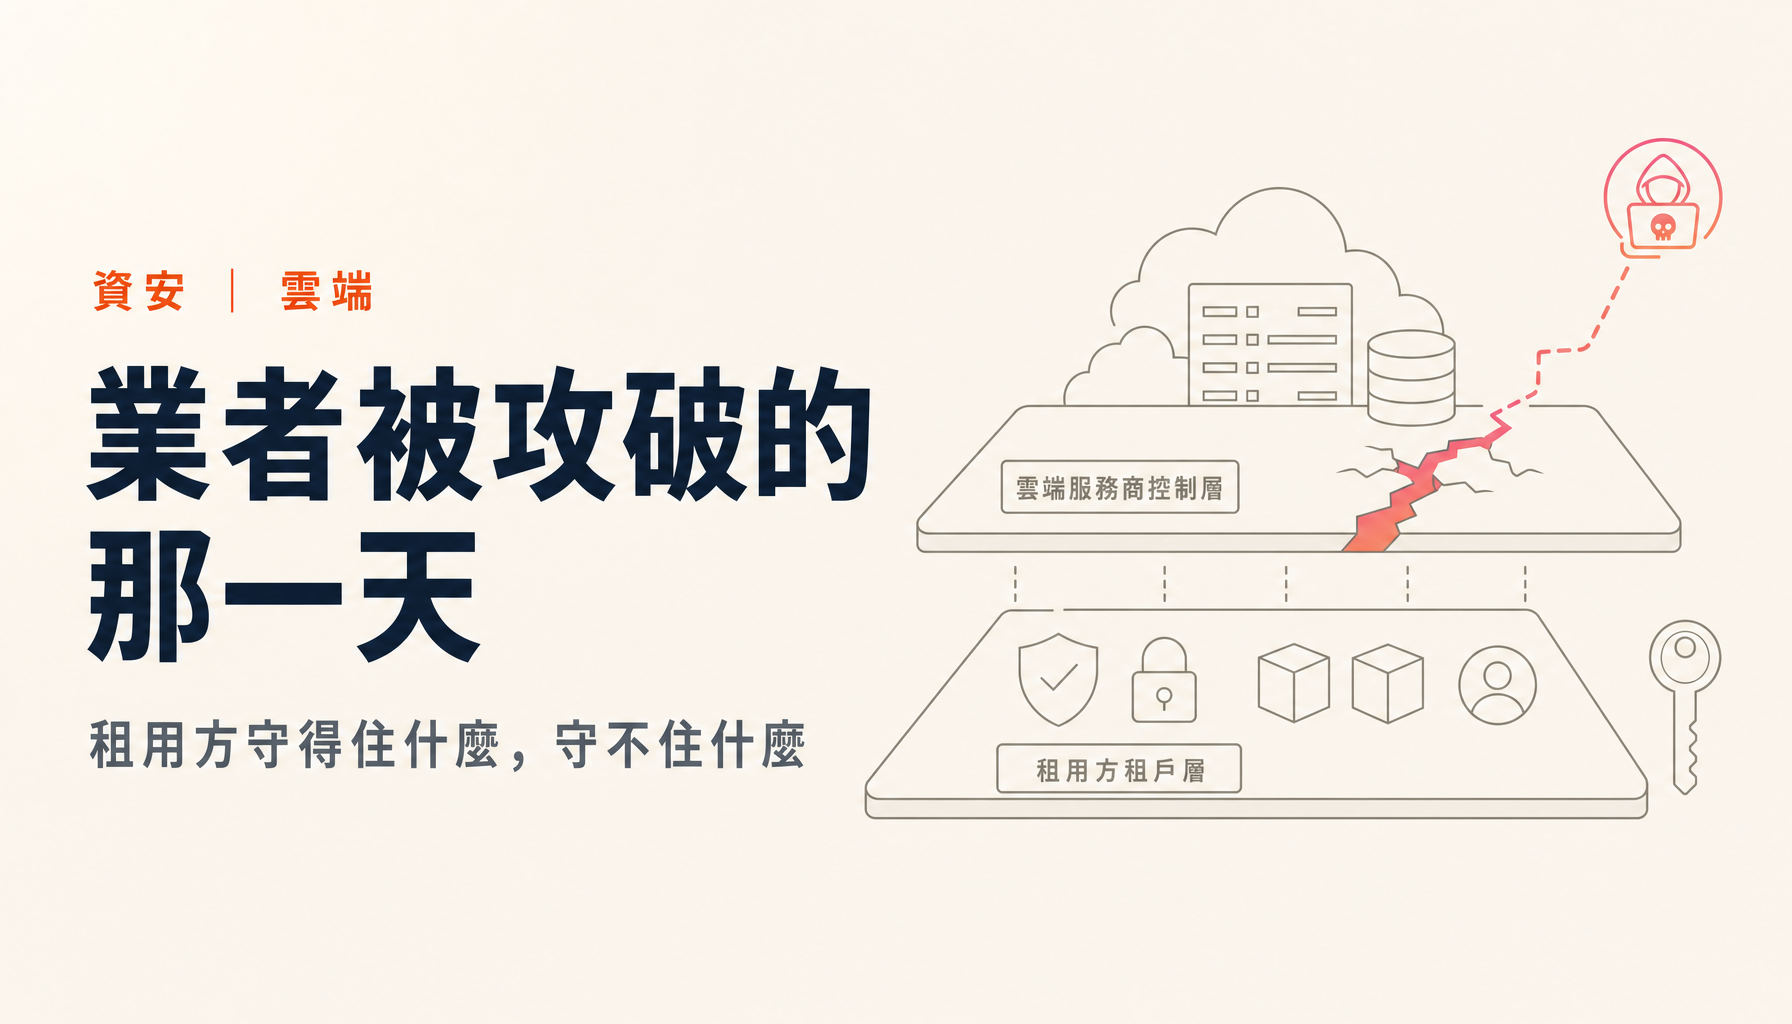
AI資安從Sakura Internet的入侵公告學到的事|以「雲端業者被攻破」為前提來設計2026年8月,日本Sakura Internet接連公告虛擬主機環境與銷售管理系統遭到未經授權存取,並於9月10日公布調查結果。這篇不談該公司做錯什麼,而是整理:經由業者管理面的入侵為什麼會發生、租用方仍然背著哪些法律義務,以及要選ISMAP登錄的雲端服務時,「登錄範圍」該怎麼讀。2026-08-19濱本 隆太