株式会社TIMEWELLの濱本 隆太です。
近いうちに、多くの人が「スマホこそが最大の攻撃対象だ」と言い始めると考えています。この話はこれまでも折に触れてしてきたのですが、今回はセキュリティに詳しくない方にも伝わるように、順を追って書きます。
先に要点だけ置いておきます。
- ゼロクリック攻撃は、メッセージが届いただけでスマホが乗っ取られる。利用者の注意では防げない
- 象徴的な事例のFORCEDENTRYは、画像の復元処理の中に「小さなコンピュータ」を組み立てて攻撃を進めた
- AIは、バグだけでなく「誰も計算機だと思っていなかった場所」を見つける作業も速くする
- 守りの軸は三つ。処理させない、閉じ込める、侵入されても長居させない
スマホが主戦場になる理由
スマホには、メール、チャット、写真、位置情報、二段階認証、決済、業務アカウントまで、その人の生活と仕事のほぼすべてが入っています。しかも常に電源が入っていて、知らない相手からのメッセージや画像を毎日受け取り、自動で処理しています。
攻撃する側から見れば、これほど割に合う標的はありません。
なかでも厄介なのが「ゼロクリック攻撃」です。リンクを踏む必要も、添付ファイルを開く必要もありません。メッセージが届いただけで、端末が乗っ取られます。本人は何もしていないので、気をつけようがない攻撃です。
「怪しいリンクは踏まない」という、私たちがこれまで教わってきた心構えが、ここでは役に立ちません。
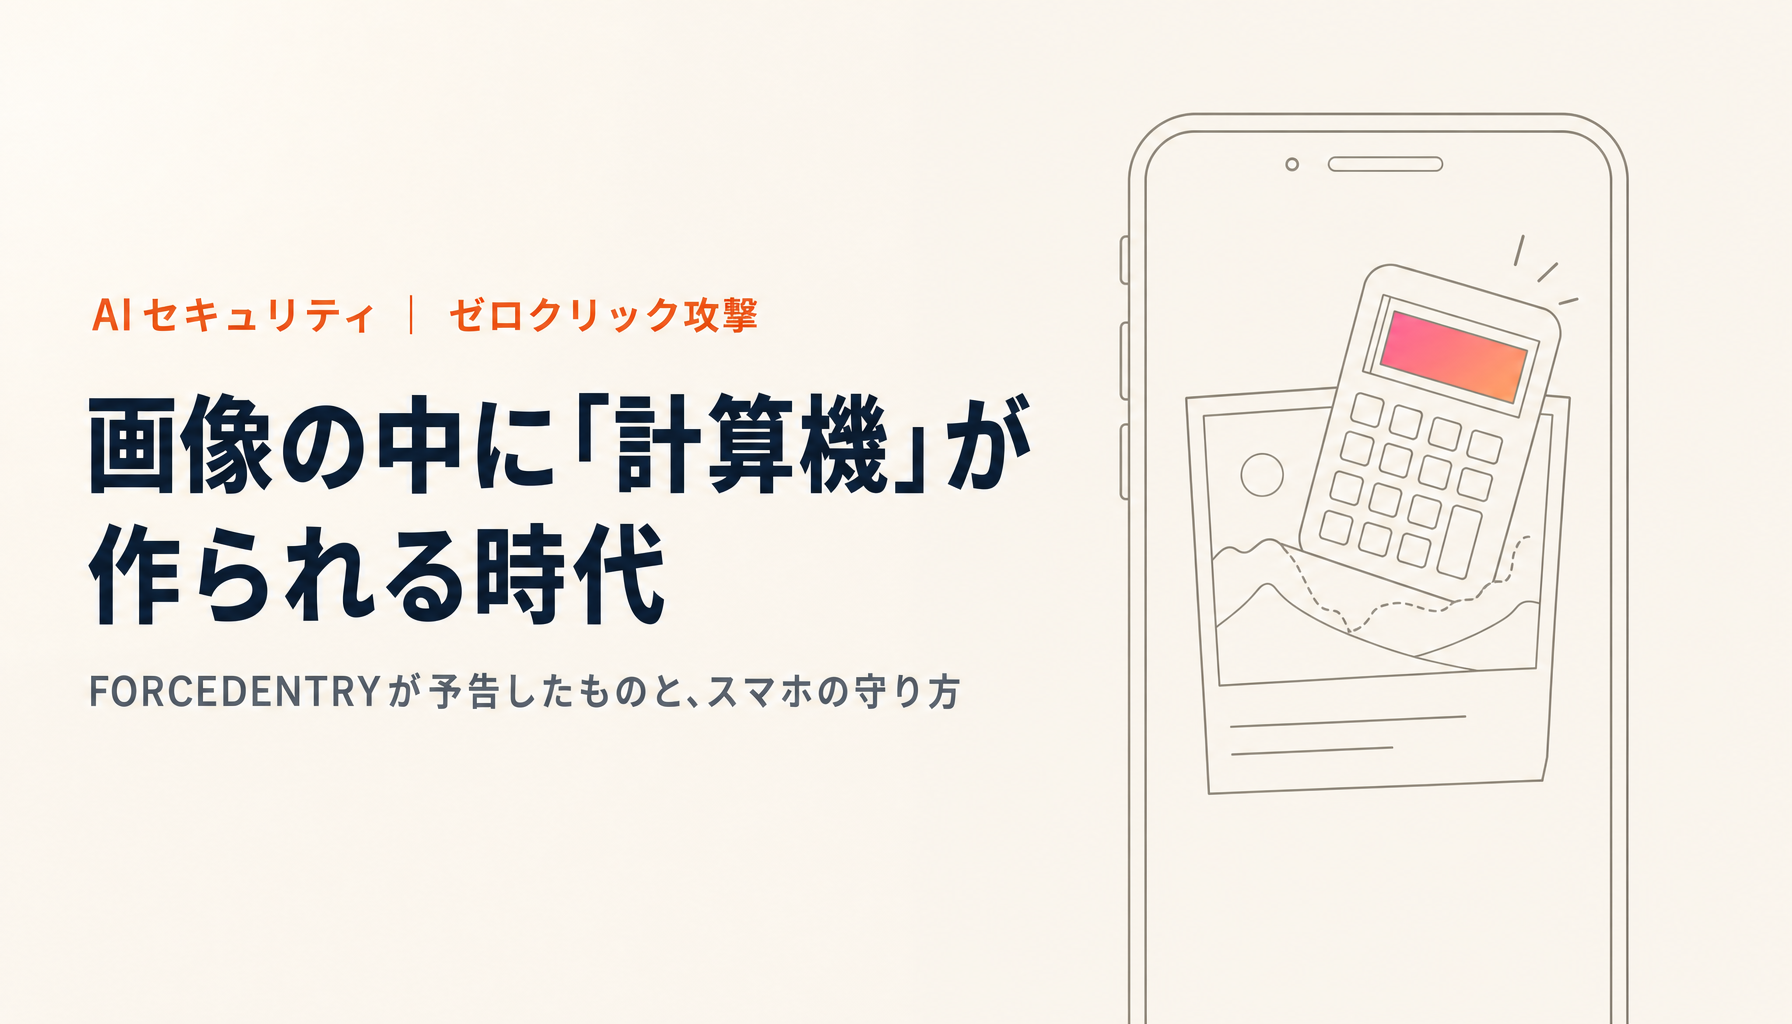
FORCEDENTRY:画像の中に作られた計算機
象徴的な事例が、FORCEDENTRY(CVE-2021-30860)です。iPhoneのiMessageを狙ったゼロクリック攻撃で、トロント大学のCitizen Labが、サウジアラビアの活動家の端末から捕捉し、2021年9月に公表しました。Citizen Labはこれをイスラエルの企業NSO Group製のものと分析しています。同年12月にはGoogle Project ZeroがAppleと協力して技術的な詳細を公開し、「これまで見てきたなかで最も技術的に高度な攻撃の一つ」と評しました。12
仕組みを、専門用語をできるだけ使わずに追ってみます。
- 攻撃者は、拡張子が「.gif」のファイルをiMessageで送ります。中身は実はPDFです
- iPhoneは通知のプレビューを作るため、届いた画像を自動で調べます。このとき拡張子ではなく中身を見て形式を判断するので、PDFとして処理されます
- PDFの中には、JBIG2という白黒画像の圧縮データが入っています。ファクスやスキャナ向けの古い形式で、今ではほとんど使われていません
- このJBIG2を復元する処理に、数の計算があふれてしまうバグ(整数オーバーフロー)がありました。これを突いて、メモリの一部を書き換えられる状態を作ります
- そのうえで、JBIG2がもともと持っている「画像の断片をAND・OR・XORで重ね合わせる」という正規の機能を、何万回も組み合わせます
この5番目が、攻撃の本質です。
Project Zeroの解説によれば、攻撃者は7万を超える画像処理の命令を並べ、レジスタや64ビットの加算器・比較器を備えた小さなコンピュータを作り上げました。CPUに攻撃コードを実行させたのではありません。画像を復元するための処理の上に、別の計算機を一台、組み立てたのです。1
たとえるなら、ファクスの用紙を重ね合わせる機能だけを使って、中で電卓を組み上げたようなものです。部品は正規の機能ばかりで、一つひとつを見れば怪しいところはありません。
この「画像の中の計算機」は、iPhoneの保護領域(サンドボックス)から抜け出す次の段階を準備するために使われました。2022年に公開された続報では、サンドボックスからの脱出はメモリ破壊ではなく、論理的な不具合(正規の機能の組み合わせ)だけで実現されていたと説明されています。3
Project Zeroは最初の解説で、端末を使わないこと以外に、ゼロクリック攻撃による侵入を防ぐ方法はないと書いています。1 利用者の注意力では防げない、という意味です。
AIセキュリティ研修を、本気で
OWASP・NIST・ISO 42001・経産省ガイドライン全準拠の2日間集中講座。経営層と現場で分けて受講できます。
なぜ異常なのか。「意図しない計算機」という考え方
セキュリティ研究の世界には「ウィアード・マシン(weird machine)」という言葉があります。設計者がまったく意図していないのに、入力データの与え方次第で計算機として振る舞ってしまう仕組みのことです。FORCEDENTRYは、この考え方が机上の議論ではなく、実際の攻撃で使われた代表例でした。
計算機を作るのに、高度な部品はいりません。ANDやXORのような単純な論理演算を自由に組み合わせられて、結果を次の計算に使えて、それを繰り返せれば、理屈の上ではどんな計算もできます。専門用語では「チューリング完全」と呼ばれる性質です。
問題は、この条件を満たしてしまう仕組みが、世の中のソフトウェアの中に驚くほど多く眠っていることです。研究者の間では、次のような例が知られています。
- フォント:TrueTypeフォントには文字の形を整えるための小さな命令セットがあり、実質的にプログラムが動く
- 文書形式:PostScriptは設計の段階からプログラミング言語で、PDFにもスクリプトを埋め込める
- データベース:SQLの再帰的な問い合わせだけで、任意の計算を表現できる
- CPUそのもの:特定の命令一種類だけで計算機が作れることが示されている
これまでの攻撃は、おおむね「バグを見つけて、攻撃者のコードをCPUで実行させる」ものでした。だから防御する側は、コードの実行を止めることに力を注いできました。実行してよいメモリ領域を限る、署名のないコードを動かさない、といった対策です。
FORCEDENTRYは、この前提を外しました。攻撃者はCPUに自分のコードを実行させる代わりに、画像処理という「データを扱うだけの場所」に計算機を組み立てて、その中で攻撃の準備をしたのです。コードの実行を見張っている防御からは、正規の画像処理が動いているようにしか見えません。
AIが加わると何が起きるか
FORCEDENTRYのような攻撃は、これまで国家規模の予算を持つ、ごく一部の組織にしか作れませんでした。古い画像形式の仕様を隅々まで読み込み、どの機能を組み合わせれば論理回路になるかを見抜き、数万の命令を正確に並べる。必要なのは、膨大な時間と、限られた人材でした。
ここに大規模言語モデル(LLM)が加わると、状況が変わる可能性があります。
LLMが得意なのは、大量の仕様書やソースコードを読んで、その中の構造を見つけることです。すでに防御の側では、AIが脆弱性を見つける段階に入っています。GoogleのAIエージェント「Big Sleep」は2024年にSQLiteの未知の脆弱性を見つけ、2025年7月には、攻撃者だけが知っていて悪用されかけていた脆弱性(CVE-2025-6965)を先回りして特定したと、Googleが発表しています。45
私が注目しているのは、その一歩先です。AIが探せるのは「バグ」だけではありません。
- ある処理系が、どんな演算を受け付けるか
- その演算を組み合わせて、記憶・条件分岐・繰り返しが作れるか
- 作れるなら、どう並べれば小さなCPUや仮想マシンになるか
これは、仕様とコードを読み、組み合わせを試し、結果を検証するという作業の繰り返しです。人間の専門家なら何か月もかかりますが、AIが最も得意とする種類の作業でもあります。
つまり、AIが速くするのは攻撃コードを書く作業だけではない、と私は考えています。世界中のソフトウェアの中から、誰も計算機だと思っていなかったものを、計算機として「発見」する力です。
これまでの攻撃は「脆弱性を見つけてコードを実行する」ものでした。これからは「コードを実行できないはずの場所に、計算機そのものを作る」方向にも進むはずです。そして、そのための発見作業が、一部の専門家の職人芸から、計算資源さえあれば回せる作業へと変わっていきます。
「プログラムを実行するはずのない場所」が狙われる
画像、PDF、フォント、通信プロトコル、データベース。本来はデータを扱うだけの場所が、新しい計算環境になり得ます。スマホでは、これらの多くが、利用者が何も操作しなくても、通知やプレビューのために自動で処理されています。
| 場所 | 本来の役割 | 計算機になり得る理由 |
|---|---|---|
| 画像(JBIG2、WebP、DNGなど) | 圧縮された画像を復元する | 復元処理に、断片の合成やテーブル参照などの演算が含まれる |
| PDF・文書 | 文書を表示する | 複数の圧縮形式・スクリプト・フォントを中に抱える |
| フォント | 文字を描画する | 文字の形を整えるための命令セットを持つ |
| 通信プロトコル | データを送受信する | 状態を持ち、受け取った内容で次の動作が変わる |
| データベース | データを保存・検索する | 問い合わせ言語そのものが任意の計算を表現できる |
| 正規表現・テンプレート | 文字列を照合・整形する | 実装によっては分岐や繰り返しを表現できる |
スマホ側で自動処理される場面は、順に、メッセージのサムネイルや写真アプリの解析、添付ファイルのプレビュー、Webページやメッセージの表示、常時の待ち受け(Wi-Fi、Bluetooth、メッセージ)、アプリ内部での常時利用、入力チェックやリンクの自動検出です。
これは机上の話ではありません。2023年のBLASTPASSでは、PassKit(Apple Walletのパスなどに使われる仕組み)の添付ファイルに仕込まれた画像で、最新版のiOS 16.6が、被害者の操作なしに乗っ取られうることをCitizen Labが確認しました。6 2025年にも、iOSの画像処理の脆弱性(CVE-2025-43300)とWhatsAppの脆弱性を組み合わせた標的型の攻撃が報じられています。7 入口は毎回のように「画像を自動で処理する場所」です。
そして、これはスマホに限った話ではありません。複合機、監視カメラ、工場の制御機器、車載機器など、データを受け取って自動で処理する機器は、すべて同じ構造を持っています。しかもこうした機器の多くは、アップデートの頻度がスマホよりずっと低いのが実情です。
危機の次に来る、元に戻らない変化
いま語られているAIセキュリティの危機は、主に「攻撃の量が増える」「フィッシングが巧妙になる」「脆弱性の発見が速くなる」といったものです。どれも深刻ですが、構造としてはこれまでの延長線上にあります。
その次の段階では、もう少し根本的な変化が起きると考えています。何が起きるかは、ぜひご自身でも考えてみてください。私の挙げる四つは次のとおりです。
1. 「データだから安全」という前提が崩れる
これまで画像や文書は、開いても実行されない安全なものとして扱われてきました。しかし処理系の中に計算機が見つかれば、データはそのままプログラムになります。ファイルを受け取ることと、プログラムを受け取ることの境目がなくなります。
2. 一度見つかった計算機は、消せない
脆弱性はパッチで塞げます。しかし、ある形式の正規の機能が計算機として使えると分かったとき、その形式を使うすべての機器とすべての過去データから取り除くのは現実的ではありません。アップデートされない機器は、工場にも家庭にも何年も残ります。発見は取り消せず、積み上がる一方です。
3. 「検査で見抜く」防御が効きにくくなる
データの中に計算機が組まれているかどうかを、事前の検査で完全に判定するのは、理論的に困難です。正規の機能だけで組まれた計算機は、見た目も正規のデータだからです。中身を調べて弾く防御から、そもそも処理させない、閉じ込める防御へと、考え方を切り替える必要があります。
4. 攻撃の「経済」が変わる
FORCEDENTRYのような攻撃は、国家規模の資金と人材がなければ作れないものでした。Appleは2025年10月、被害者の操作なしに端末のカーネルを掌握する攻撃への報奨金を、最大200万ドルに設定しています。それだけ価値が高く、作るのが難しいということです。8 AIによって発見の費用が下がれば、これまで国家だけが持っていた能力が、より多くの組織に広がるおそれがあります。
これらは一時的な危機ではなく、一度起きたら元には戻らない変化です。だからこそ、早い段階で考え方を切り替えておく意味があります。
では、どう守るか
完璧な対策はありません。ただ、攻撃にかかる費用を大きく引き上げ、被害を小さく抑えることはできます。考え方の軸は三つです。処理させない、閉じ込める、侵入されても長居させない。
個人ができること
- OSとアプリをすぐ更新する。ゼロクリック攻撃に使われた脆弱性の多くは、発覚後に緊急アップデートで塞がれています。更新を後回しにした期間が、そのまま無防備な期間になります
- 定期的に再起動する。スパイウェアのなかには、再起動で消えるタイプがあります。週に一度でも、習慣にしておく価値があります
- 狙われやすい立場なら、ロックダウンモードを使う。iPhoneのロックダウンモードは、多くの添付ファイル形式やリンクのプレビューを止めて、攻撃の入口そのものを減らします。BLASTPASSについては、Citizen LabがAppleの確認も得たうえで、ロックダウンモードがこの攻撃を防ぐとしています。6 Androidにも、同様の「高度な保護」機能があります
- 使っていない機能を切る。使わないメッセージアプリ、Bluetooth、自動のプレビュー表示は、それだけで攻撃の入口になります
- 新しい端末の保護機能を知っておく。iPhone 17とiPhone Airには、メモリ破壊を突く攻撃を検知・遮断する「Memory Integrity Enforcement」が組み込まれています9
企業ができること
- 経営者・幹部のスマホを、重要な情報資産として扱う。社内サーバーには多額の対策費をかけていても、社長のスマホは個人任せという会社は少なくありません。役員、海外出張者、研究開発や輸出管理の担当者などは、ロックダウンモードの利用や、業務用端末の分離を検討する価値があります
- 端末管理(MDM)で、更新と設定をそろえる。OS更新の遅れや危険な設定を、本人の注意に頼らず管理します
- 「スマホが乗っ取られた」前提の対応手順を用意する。Amnesty Internationalが公開しているMobile Verification Toolkit(MVT)のような調査ツールもあります。疑いが出たときに、誰が何をするかを決めておきます
- 自社の機器や製品も同じ目で見直す。複合機、監視カメラ、工場設備など、外部からデータを受け取って自動処理する機器は、スマホと同じ構造の弱点を抱えています
開発者ができること
- 処理する形式を減らす。JBIG2のように、ほとんど使われない形式まで既定で処理していないか見直します。使っていない機能も、誰も見ていない攻撃の入口として残り続けます
- 解析処理を隔離する。外部から来たデータの解析は、権限の小さい別のプロセスで行います。Appleがメッセージ処理に導入した「BlastDoor」はこの考え方です。FORCEDENTRYは、この隔離の外側で画像が処理されていた点を突かれました
- 安全で単純な形式に変換してから扱う。受け取った画像を、いったん生の画素データのような単純な形式に変換してから表示すれば、元の形式が持つ複雑な機能に触れる場所を減らせます
- メモリ安全な言語とハードウェアの機能を使う。Rustなどのメモリ安全な言語や、メモリタグ付け(MTE)は、侵入の最初の一歩になりやすいメモリ破壊を難しくします。スパイウェアの高度な攻撃連鎖は、バッファオーバーフローなどのメモリ破壊に支えられてきました9
- 入力の文法を厳しく定める。「意図しない計算機」は、入力を必要以上に柔軟に受け付ける処理から生まれます。受け付ける入力を厳密に定義し、それ以外は早い段階で拒否します
- AIを、自社の守りに先に使う。攻撃者がAIで計算機を探すなら、防御側も自社のソフトウェアをAIで調べるべきです。Big Sleepが示したように、AIは公開前のバグを見つけて、攻撃者が使う前に塞ぐことにも使えます
ここで一つ注意があります。メモリ保護の強化は非常に効果的ですが、FORCEDENTRYの後半のように、正規の機能だけを組み合わせる攻撃には、それだけでは対処しきれません。「壊させない」防御と、「そもそも処理させない、閉じ込める」防御を、両方重ねることが大切です。
結び。何年後まで見通せるか
FORCEDENTRYが公開されたのは2021年です。当時は「国家が雇った天才集団の、例外的な芸当」として受け止められました。
しかし私は、あれを例外ではなく予告だったと考えています。データを処理する場所には、思っている以上に計算機が眠っている。それを見つける作業は、AIによって急速に安くなっていく。この二つが重なったとき、スマホは「気をつけて使えば安全な道具」ではなくなります。
この文章で感覚が伝わらなければ、近い将来、実際の事件と一緒にもう一度書くことになると思います。できれば、そうなる前に伝わってほしいと願っています。何が起きそうかは、ぜひ一度、ご自身の仕事や生活に当てはめて考えてみてください。
この変化に、どう対応するか
「スマホは気をつけて使えば安全」という前提が崩れるとき、企業に求められるのは、個人の注意に頼らない仕組みです。端末の更新を揃える、狙われやすい人の端末を分ける、乗っ取られた前提で動ける手順を持つ。そして、AIを使った攻撃に対して、自社の側でもAIを使って弱点を先に探す。どれも、一度に全部はできません。
TIMEWELLのWARP SECURITYでは、AIの活用に伴うセキュリティの設計や運用の整備を支援しています。役員や海外出張者の端末をどう守るか、インシデントの手順をどう決めるか、AIを自社の守りにどう組み込むか。優先順位の付け方から、一緒に考えます。
「うちの会社は、どこから手を付ければいいのか」「幹部のスマホの扱いを、そろそろ決めたい」。そんな方は、ぜひお気軽にご相談ください。
Footnotes
-
A deep dive into an NSO zero-click iMessage exploit: Remote Code Execution(Google Project Zero、2021年12月15日)。「.gifの中身がPDF」「7万を超えるセグメント命令」「レジスタと64ビットの加算器・比較器」「最も技術的に高度なものの一つ」「端末を使わないこと以外に防ぐ方法がない」は同記事による。修正は2021年9月13日のiOS 14.8(CVE-2021-30860) ↩ ↩2 ↩3
-
FORCEDENTRY: NSO Group iMessage Zero-Click Exploit Captured in the Wild(Citizen Lab、2021年9月)。被害端末からの捕捉と、NSO Group製との分析は同記事による ↩
-
FORCEDENTRY: Sandbox Escape(Google Project Zero、2022年3月31日)。サンドボックス脱出が論理的なバグだけで構成されていた(初段のJBIG2側ではヒープのバッファオーバーフローが使われた)点は同記事による ↩
-
From Naptime to Big Sleep(Google Project Zero、2024年10月)。SQLiteの未知の脆弱性の発見は同記事による ↩
-
Google says Big Sleep AI tool found bug hackers planned to use(The Record、2025年7月15日)。CVE-2025-6965、攻撃者だけが知っており悪用の危険があった点は同記事によるGoogleの発表の報道 ↩
-
BLASTPASS: NSO Group iPhone Zero-Click, Zero-Day Exploit Captured in the Wild(Citizen Lab、2023年9月7日)。最新のiOS 16.6を被害者の操作なしに侵害できたこと、PassKit添付ファイルの悪意ある画像、ロックダウンモードが攻撃を防ぐとAppleが確認したことは同記事による。報道はBleepingComputer(2023年) ↩ ↩2
-
French Apple users subjected to another spyware campaign(SC Media、2025年)。CVE-2025-43300を含む攻撃の報道 ↩
-
Apple Security Bounty(Apple Security Research)。「Network attack with no user interaction」でカーネル制御を得る区分が200万ドルである点と、2025年10月10日の改定発表は同サイトによる。報道はAxios(2025年10月10日) ↩
-
Apple's new Memory Integrity Enforcement(CyberScoop、2025年9月10日)。iPhone 17・iPhone AirとA19系チップへの搭載、バッファオーバーフローや解放後メモリ使用がスパイウェアの攻撃連鎖を支えてきたという説明は同記事による ↩ ↩2