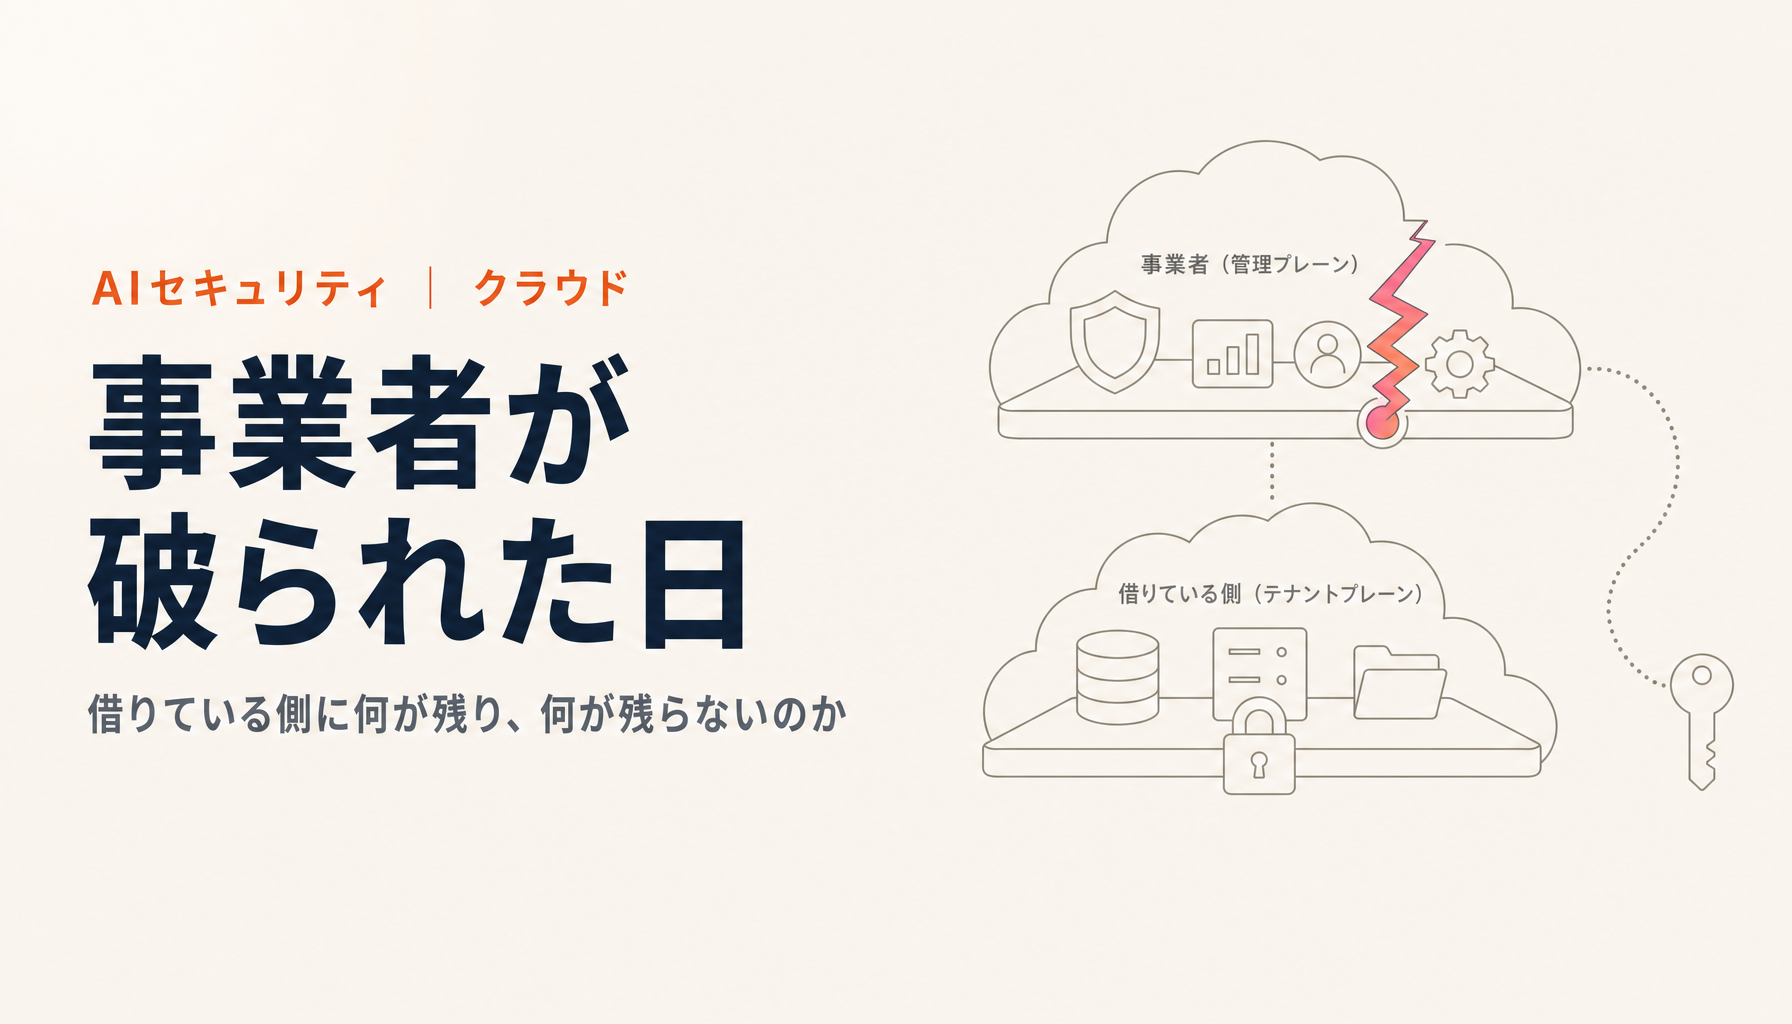
AIセキュリティさくらインターネットの不正アクセス公表から学ぶ|クラウド事業者が破られた前提で、法人は何を備えるか2026年8月にさくらインターネットが公表した不正アクセスを、公式発表ベースで時系列に整理します。同社を批判するのではなく、事業者の管理環境を経由した侵入がなぜ起きるのか、借りている側に残る法的責任、ISMAP登録サービスの選び方と登録範囲の読み方まで、法人の実務目線で解説します。2026-08-19濱本 隆太
ZEROCKオープンウェイトAIとサイバー防御|防御側だけがAIを使えない非対称性2026年7月16日のHugging Faceのインシデント開示に「セーフティガードレールはインシデント対応者と攻撃者を区別できない」という一文が載りました。攻撃側は規約に縛られず、防御側だけが解析を止められます。2026-07-27濱本 隆太
AIセキュリティGitHubから個人データはなぜ漏れるのか|マネーフォワード社の公表事案から学ぶ、AI時代の開発セキュリティ・チェックリスト【2026年版】2026年5月に公表されたマネーフォワード社のGitHub不正アクセス事案を、公式発表ベースで整理します。同社を批判するのではなく、開発リポジトリに個人データが存在しうる一般的な理由、流出の典型経路、AIエージェント時代に増幅するリスク、自社で明日からできるチェックリストまで実務的に解説します。2026-07-07濱本 隆太
AIセキュリティEU AI Act「簡素化」の中身——Digital Omnibus 2026とISO/IEC 42001で備える日本企業の実装ステップDigital Omnibusは改正法Regulation (EU) 2026/1744として成立し、AI Actの高リスクAIの適用日はAnnex III型が2027年12月2日、Annex I型が2028年8月2日となった。2026年8月2日から始まるのは透明性義務(Article 50)などである。2026-06-08濱本 隆太
AIセキュリティ【保存版】AIセキュリティ規制・認証 22本シリーズ 完全マスターガイド2026 — 地域×スタンス×施行日マトリクスで日本企業の優先順位を決める2026年5月時点のAIセキュリティ規制・認証22本シリーズの俯瞰マスターガイド。EU/米国/中国/韓国/日本/ASEAN等の規制スタンス、ISO 27001/42001、ISMAP、CSA STAR L1〜L3の認証ポートフォリオを地域×スタンス×施行日のマトリクスで整理。2026-05-20濱本 隆太
AIセキュリティ【カリフォルニア州AI規制3本】SB 53・AB 2013・SB 942を「対象3層構造」で読み解く「カリフォルニアのAI規制」は1つの法律ではない。フロンティアモデル開発者向けSB 53、生成AI提供者向けAB 2013、画像/動画/音声向けSB 942の3層構造で、何が誰に効くかを実装視点で詳解。AB 2013の遡及性、xAI訴訟、Anthropicだけが支持した経緯まで踏み込みます。2026-05-20濱本 隆太
AIセキュリティ【廃案から1年4か月】カナダAI規制の空白とlight, tight, right ─ 州別パッチワークの現実2025年1月のParliament prorogationでBill C-27と一緒にAIDAが死んだ。新Innovation大臣Evan Solomonは「light, tight, right」を掲げるが、2026年5月時点で後継法案は未提出。2026-05-20濱本 隆太
AIセキュリティ【二重ラベルと垂直統制】中国AI規制の最前線 ─ 域外適用と日本企業の二者択一中国の生成AIサービス管理暫定弁法(2023年8月)と人工知能生成合成内容識別弁法(2025年9月1日施行)、明示的ラベル+暗黙的ウォーターマークの二重ラベリング、CAC主導の2026年Qinglangキャンペーン、LLM filing制度。2026-05-20濱本 隆太
AIセキュリティ【米国初の包括的AI法が施行前に死んだ】コロラドCAIA廃止とADMT置換から日本企業が学ぶこと2024年に成立した米国初の包括的AI法・コロラドAI法(CAIA, SB 24-205)は、2026年5月12日にコロラド州議会自身が可決した SB 26-189 で廃止され、より狭い「ADMT」フレームワークに置換されました。2026-05-20濱本 隆太
AIセキュリティCSA STAR Level 1 入門——CAIQで「自己評価」を公開する透明性公表のすすめCSA STAR Level 1は、クラウド事業者がCAIQ v4(200問超の質問票)に自己評価で回答し、無料公表する透明性プログラム。ISMSやISO 27001取得前の段階でも「セキュリティ姿勢」を市場に示せる。2026-05-20濱本 隆太
AIセキュリティCSA STAR Level 2「第三者監査」完全ガイド — Attestation vs Certification、コスト相場、ベンダーDDで効く理由「うちのSaaSをアメリカの製薬大手に売り込んだら、購買部門からCSA STAR Level 2の有無を聞かれて、CTOが固まったんです」。先週、SaaSスタートアップの代表からこんな相談がありました。2026-05-20濱本 隆太
AIセキュリティCSA STAR Level 3「継続監査」はまだ正式リリースされていない — それでも今、API設計を始めるべき理由CSA STAR Level 3(継続監査認証)は2026年5月時点で正式リリース未達。それでもContinuous Audit Metrics Catalog v1.1、SLO/SQO、CCM v4.1へのマッピングは既に揃っており、先進事業者はAPI公開と自動証跡を準備中。2026-05-20濱本 隆太