AIセキュリティサイバー攻撃の被害にあったらどうする|個人と法人がまずやること2026年9月末から10月初め、韓国で大手銀行が相次いでサイバー攻撃の被害を公表しました。日本で同じことが起きたら、利用者と企業はまず何をすべきか。信用情報機関3社への本人申告、警察や188などの相談先、個人情報保護委員会への速報と確報の期限、能動的サイバー防御法の報告まで、一次情報で整理します。2026-10-04濱本 隆太
AIセキュリティデジタル庁GSSの不正アクセスから学ぶ|「中」のVPN脆弱性が突かれる時代、法人はパッチ運用と接続設計をどう変えるか2026年9月11日にデジタル庁が公表した、政府共通の業務環境GSSへの不正アクセスを公式発表ベースで整理します。悪用されたのは公表済みで深刻度「中」のVPN機器の脆弱性でした。深刻度順に直す運用がなぜ間に合わなかったのか、VPN機器が最大の侵入口になった現実、ゼロトラストを採用していても起きた理由、そして法人が今週から変えられるパッチ運用と接続設計を解説します。2026-09-11濱本 隆太
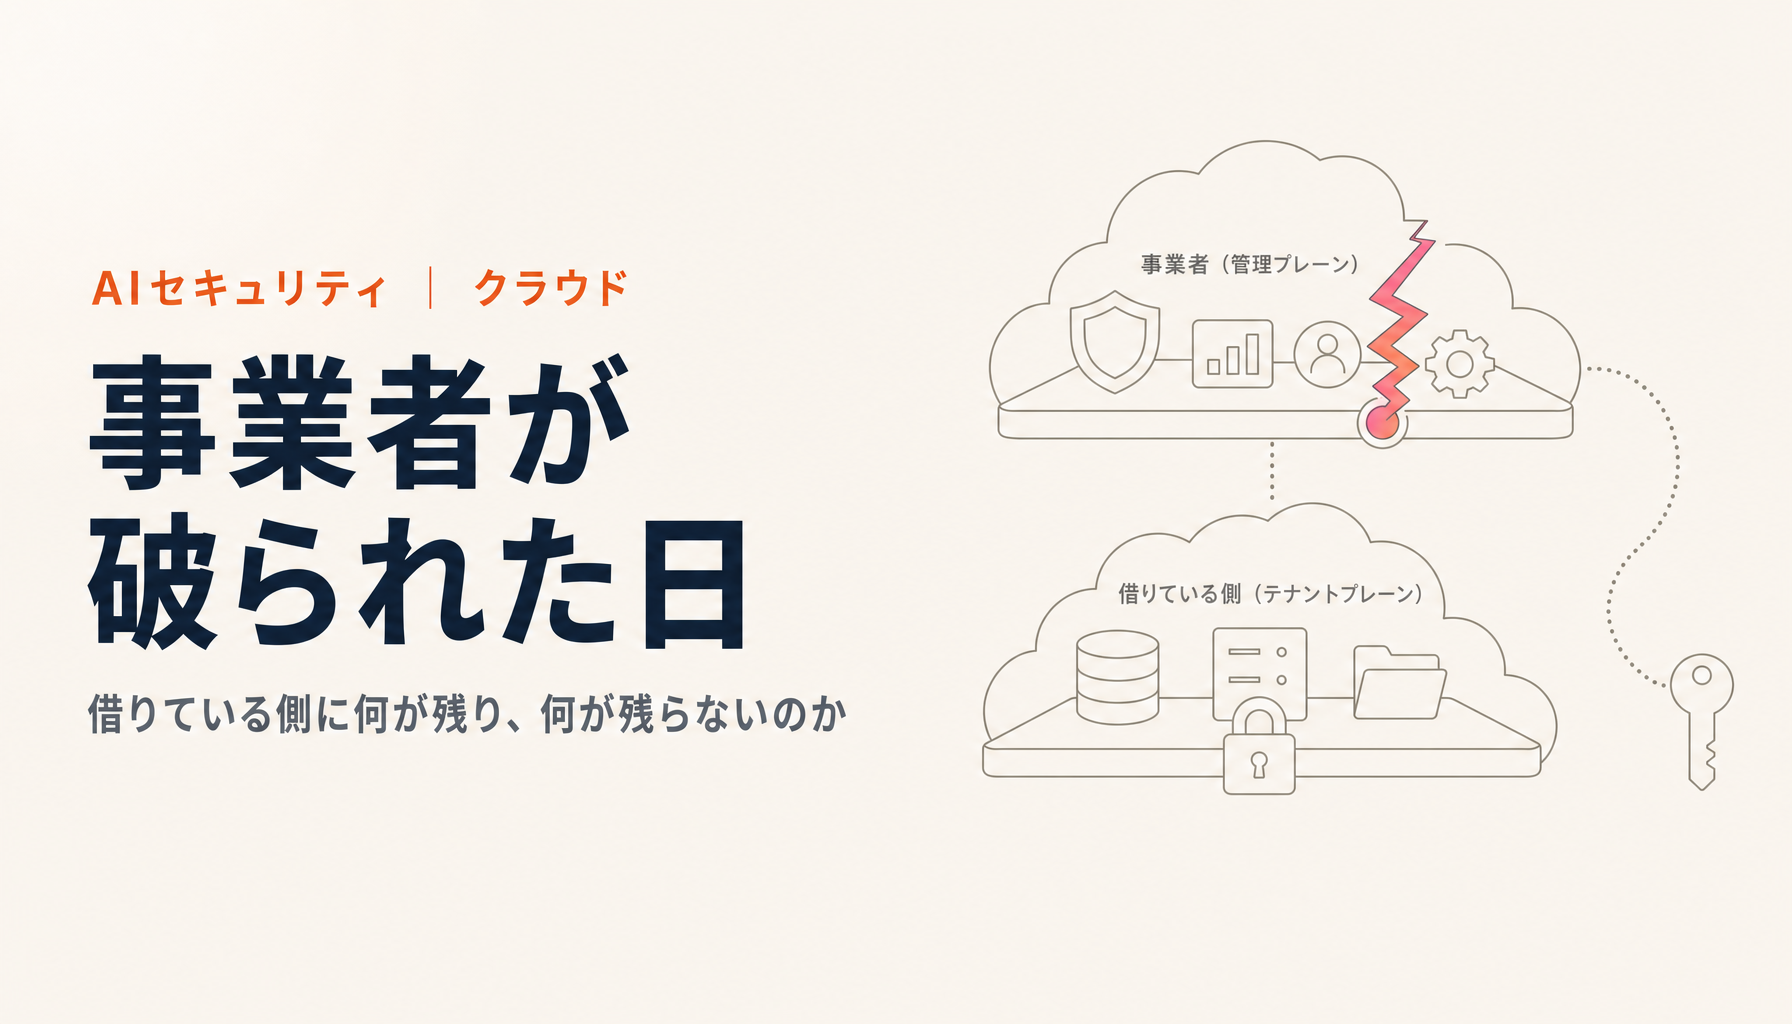
AIセキュリティさくらインターネットの不正アクセス公表から学ぶ|クラウド事業者が破られた前提で、法人は何を備えるか2026年8月にさくらインターネットが公表した不正アクセスを、公式発表ベースで時系列に整理します。同社を批判するのではなく、事業者の管理環境を経由した侵入がなぜ起きるのか、借りている側に残る法的責任、ISMAP登録サービスの選び方と登録範囲の読み方まで、法人の実務目線で解説します。2026-08-19濱本 隆太
ZEROCKオープンウェイトAIとサイバー防御|防御側だけがAIを使えない非対称性2026年7月16日のHugging Faceのインシデント開示に「セーフティガードレールはインシデント対応者と攻撃者を区別できない」という一文が載りました。攻撃側は規約に縛られず、防御側だけが解析を止められます。2026-07-27濱本 隆太