AIセキュリティ相次ぐ不正アクセスから学ぶ【前編】|AIで変わる攻撃と本人確認書類の守り方2026年6〜9月に国内で公表された不正アクセス12件を、各社の公式発表だけで整理します。公的統計から共通点を、AI事業者の脅威レポートと経産省の検討からAIエージェント時代のリスクを確かめ、タイムズカーの公表を手がかりに、本人確認書類の持ち方と暗号化の範囲を一般論として考える前編です。2026-09-30濱本 隆太
AIセキュリティ相次ぐ不正アクセスから学ぶ【後編】|PCと端末の対策、中小企業がまずやること2026年に国内で相次いだ不正アクセスを受けて、企業が今からできる対策を後編で整理します。VPN機器の更新、フィッシングに強い多要素認証、PCと端末の対策(EDR、ディスク暗号化、管理者権限、情報を盗むマルウェア)、バックアップ、委託先とAIの管理、発覚したときの動き方、中小企業が優先してやるべきチェックリストまで、公的機関の資料をもとに解説します。2026-09-30濱本 隆太
AIセキュリティデジタル庁GSSの不正アクセスから学ぶ|「中」のVPN脆弱性が突かれる時代、法人はパッチ運用と接続設計をどう変えるか2026年9月11日にデジタル庁が公表した、政府共通の業務環境GSSへの不正アクセスを公式発表ベースで整理します。悪用されたのは公表済みで深刻度「中」のVPN機器の脆弱性でした。深刻度順に直す運用がなぜ間に合わなかったのか、VPN機器が最大の侵入口になった現実、ゼロトラストを採用していても起きた理由、そして法人が今週から変えられるパッチ運用と接続設計を解説します。2026-09-11濱本 隆太
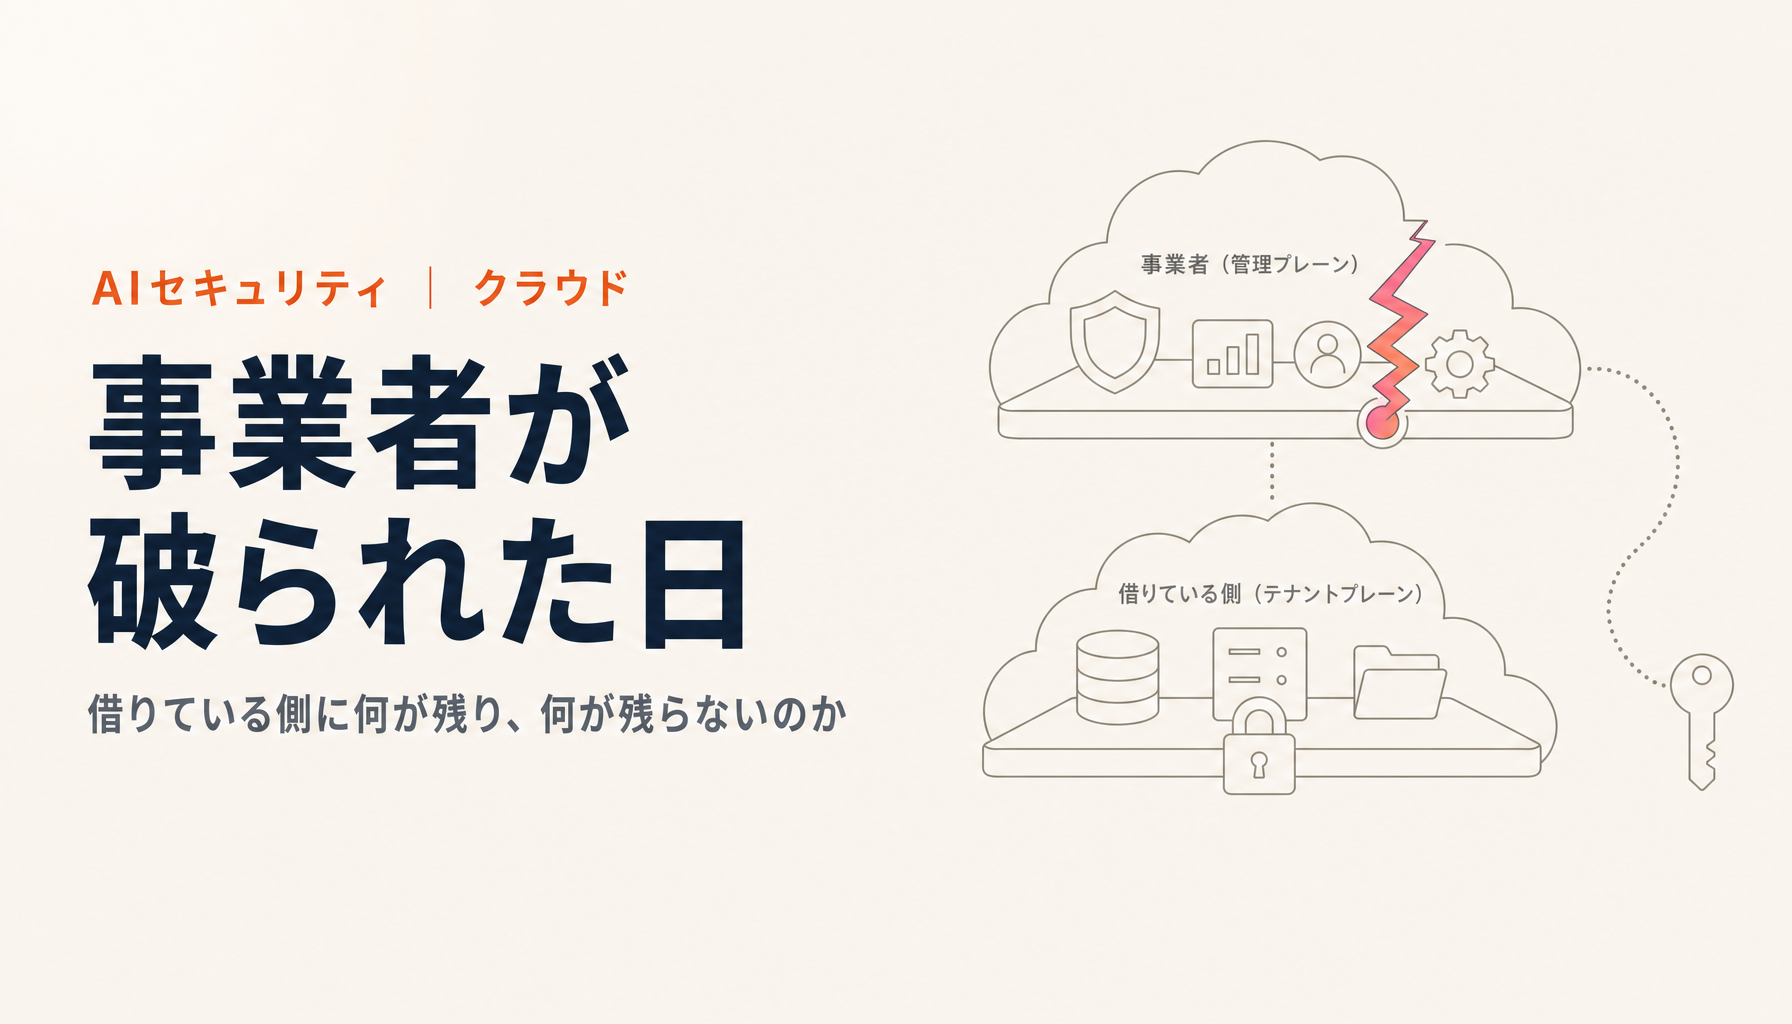
AIセキュリティさくらインターネットの不正アクセス公表から学ぶ|クラウド事業者が破られた前提で、法人は何を備えるか2026年8月にさくらインターネットが公表した不正アクセスを、公式発表ベースで時系列に整理します。同社を批判するのではなく、事業者の管理環境を経由した侵入がなぜ起きるのか、借りている側に残る法的責任、ISMAP登録サービスの選び方と登録範囲の読み方まで、法人の実務目線で解説します。2026-08-19濱本 隆太