株式会社TIMEWELLの濱本 隆太です。
経済産業省が2026年5月に「企業の経営と経済安全保障の具体事例集」を公表し、8月18日のMETI Journal ONLINEで改めて紹介されました12。34ページ、11事例。読んでみて、これは前に出た「経済安全保障経営ガイドライン」とは役割がまったく違う資料だと思いました。
ガイドラインは「何をすべきか」を書いた文書です。対して事例集は「他社は実際に何をやったのか」を並べた資料です。この差は思っている以上に大きい。私が経営企画や法務の方と話していて一番よく聞くのが「必要性は分かった。で、具体的に何から?」という言葉で、その空白を埋めにきたのがこの事例集だからです。
先に結論:この記事の要点
長い記事になるので、先に全体をまとめます。ここだけ読んでも会議で話せる程度にはなるはずです。
- 「経済安全保障経営」は、法令遵守の言い換えではない。 経産省の整理では、サプライチェーンの自律性確保、自社技術の不可欠性確保、それを支えるガバナンス強化の3つで構成される。輸出管理さえやっていればいい、という話ではない
- 事例集は企業を5段階に分けている。 無関心期・関心期・準備期・実行期・維持期。段階ごとに詰まる場所が違うので、他社の成功事例をそのまま真似ても動かない。まず自社がどこにいるかを決めるのが先
- 機微技術を扱っていない会社ほど危ない。 序章のホラー事例は、食品業界向けの装置メーカーだった。「うちは経済安全保障とは無縁」と考えていた結果、原料の輸入停止で事業拡大計画がとん挫している
- 最初の一歩は、ほぼ例外なく経営層の意思決定から始まっている。 基礎編の3事例はいずれも、現場の危機感が経営に届いた瞬間ではなく、経営層が組織を作ると決めた瞬間に動き出している
- 投資家は、もう見ている。 「在庫増すなわち悪ではない。ロジックがあれば前向きに評価する」「事業継続性は加点要素ではなく前提条件」。事例集には金融機関・投資家の生の声が5テーマで載っている。未対応が判明するとバリュエーションがディスカウントされるとまで書かれている
- 開示しないことのコストが、開示するリスクを上回り始めている。 技術流出対策は機密性が高く出しにくい。ただ投資家からは「何もやっていないのか、言えないだけなのか判別できない」ことがネックだと指摘されている
以下、事例集の中身を順に見ていきます。
そもそも「経済安全保障経営」という言葉が指すもの
経済産業省は2026年1月に「経済安全保障経営ガイドライン(第1版)」を策定しました。経済安全保障上のリスクによる損失を中長期的に抑制し、企業価値の維持・向上につなげる経営戦略を検討する際の指針、という位置づけです2。
ここで押さえておきたいのは、この言葉が法令遵守より広いという点です。輸出管理の該非判定をきちんとやっている、外為法の手続を守っている。それはもちろん必要ですが、それだけでは事例集が扱う領域の半分もカバーできません。
事例集は11の事例を、次の3つに分類しています。
| 分類 | 意味 | 事例集での該当 |
|---|---|---|
| 自律性確保 | 特定の国・取引先に依存せず、どんな状況でも供給を続けられる状態 | 在庫の積み増し、調達の多元化、サプライチェーンの遡り調査 |
| 不可欠性確保 | 自社の技術・製品が他に代えがたく、相手から必要とされる状態 | 重要技術の棚卸し、技術流出防止、新材料の開発 |
| ガバナンス強化 | 上の2つを回すための組織・意思決定の仕組み | 経済安保専門組織の設置、セキュリティレベルの可視化 |
自律性は「切られても困らないようにする」、不可欠性は「切られないようにする」。方向が逆です。そして両方とも、担当者一人の努力でどうにかなる話ではないので、3つ目のガバナンスが要る。この構造は、ガイドラインを扱った経済安全保障経営ガイドライン(第1版)とは?経産省チェックリスト44項目の読み方のほうで詳しく書きました。あちらが「文書の読み方」、この記事が「他社の実例」という分担です。
該非判定の属人化を、AIで解消する。
経産省2024年度データによれば、外為法違反の52%は該非判定起因。TRAFEEDの機能・導入フローをまとめたサービスカタログを無料でダウンロードできます。
自社がどの段階にいるかで、読むべき事例が変わる
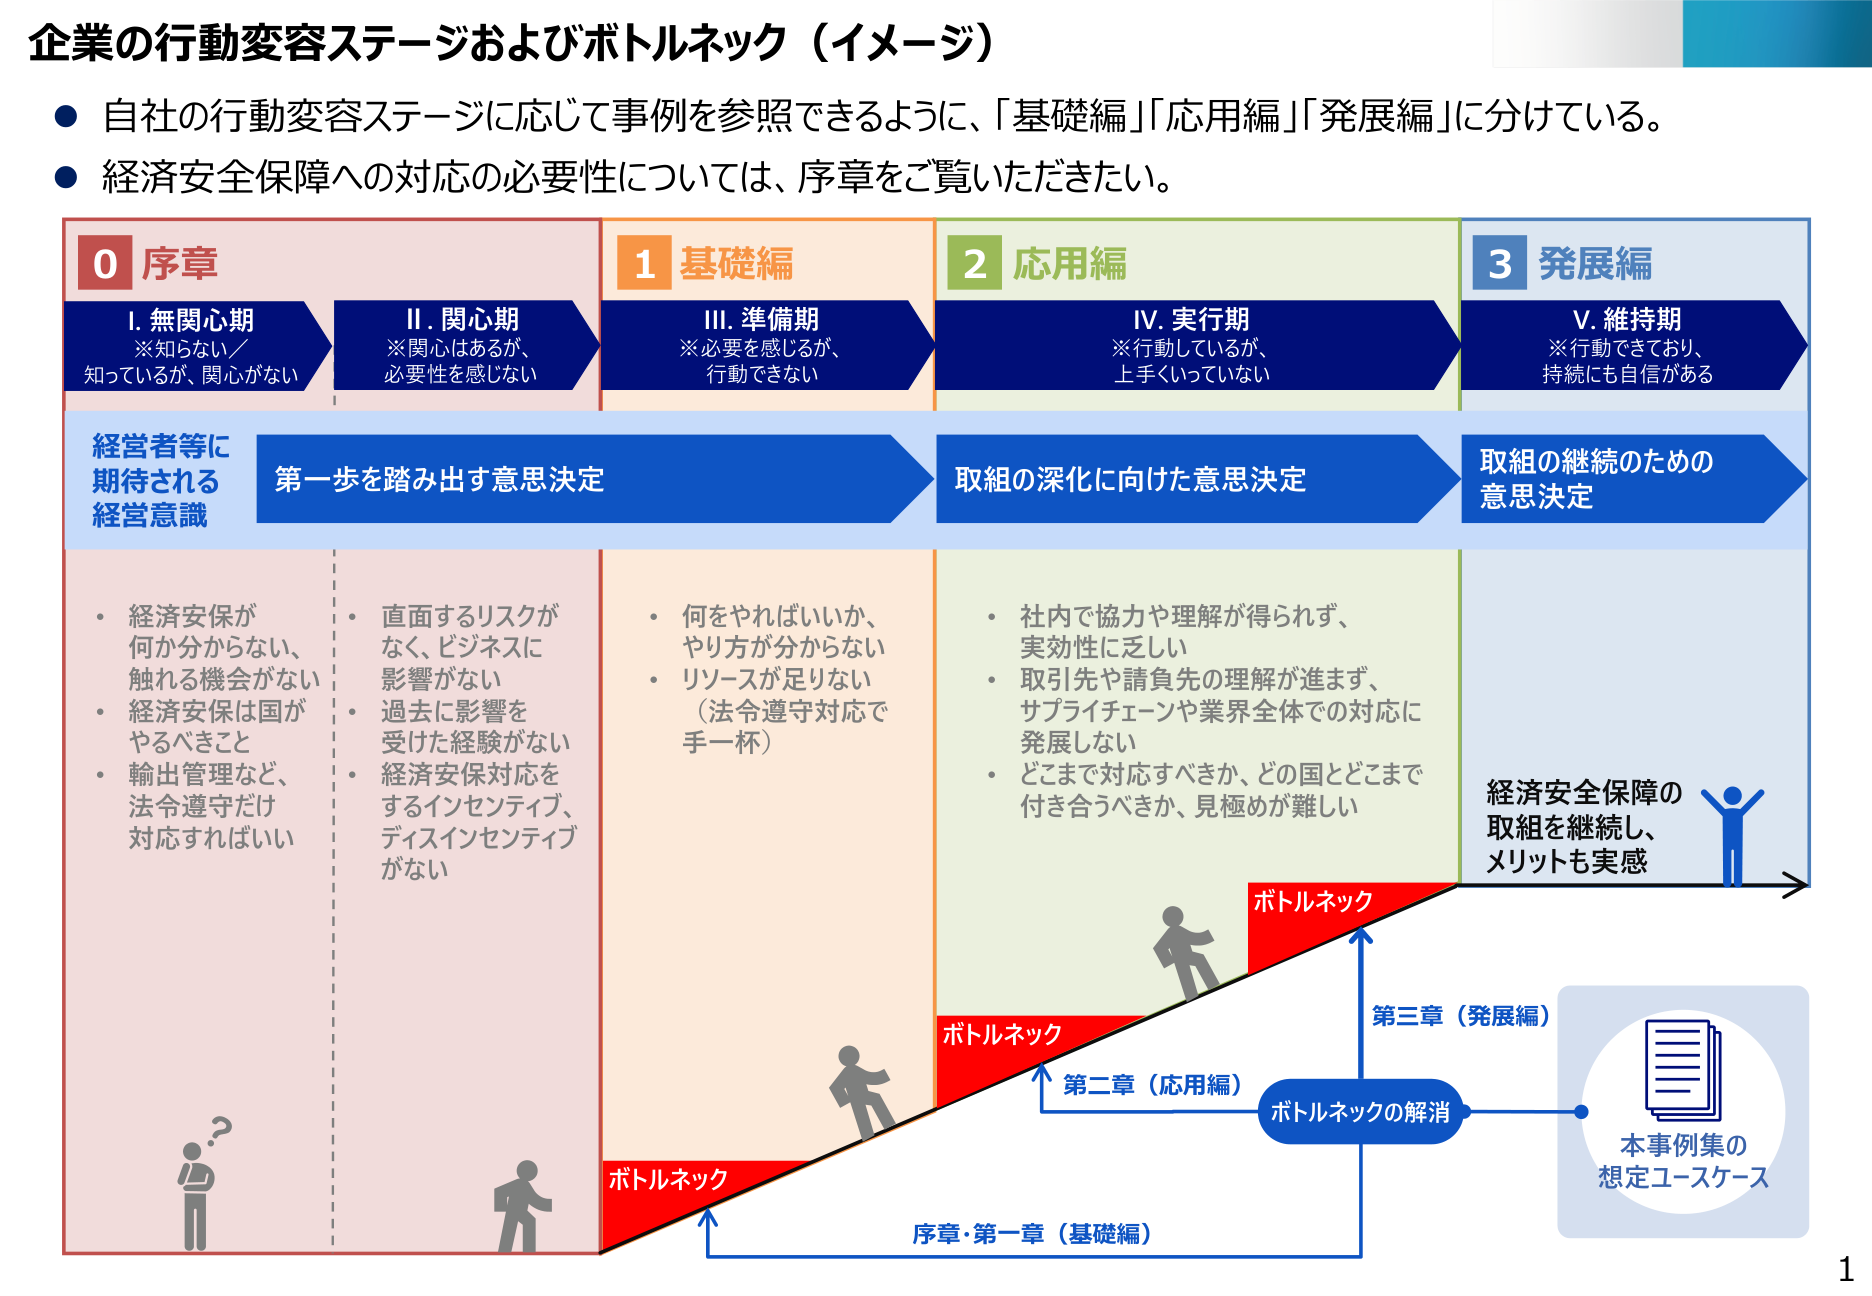
事例集でいちばん感心したのは、冒頭に置かれたこの図でした。
出典: 経済産業省 貿易経済安全保障局「企業の経営と経済安全保障の具体事例集」(2026年5月)p.2
企業を5段階に分けています。
- I. 無関心期 知らない、または知っているが関心がない
- II. 関心期 関心はあるが、必要性を感じない
- III. 準備期 必要を感じるが、行動できない
- IV. 実行期 行動しているが、上手くいっていない
- V. 維持期 行動できており、持続にも自信がある
そして段階ごとに、詰まっている理由が違うと書かれています。無関心期・関心期の企業は「経済安保は国がやるべきこと」「輸出管理など法令遵守だけ対応すればいい」「直面するリスクがなく、ビジネスに影響がない」と考えている。準備期は「何をやればいいか、やり方が分からない」「リソースが足りない(法令遵守対応で手一杯)」。実行期になると「社内で協力や理解が得られず、実効性に乏しい」「取引先や請負先の理解が進まず、サプライチェーンや業界全体での対応に発展しない」「どこまで対応すべきか、どの国とどこまで付き合うべきか、見極めが難しい」。
この整理は実務的だと思いました。よくある失敗が、実行期の会社の立派な事例を準備期の会社が読んで「うちには無理だ」と閉じてしまうパターンだからです。詰まっている場所が違うのに同じ処方箋を当てても効きません。
事例集も、序章と第1章(基礎編)を準備期の手前まで、第2章(応用編)を実行期、第3章(発展編)を維持期に対応させる作りになっています。自社がどこにいるかを決めてから読む。これが正しい使い方です。
序章:「うちは関係ない」が、いちばん高くつく
事例集は、成功事例より先に失敗事例を置いています。「ホラー事例」という呼び方をしていて、これがなかなか効きます。
事例A:サプライヤーへのサイバー攻撃で、国内全工場が止まった
A社の主要サプライヤーであるX社。その子会社がサイバー攻撃を受けました。ウイルスは部品の生産に関わる受発注システムにも侵入していた。X社は速やかに外部とのネットワーク接続を遮断し、報告を受けたA社は部品供給の見通しが立たないため国内全工場の稼働を停止しています。
両社の迅速な連携で、A社の停止は1日で済みました。ただしX社の受発注システムの復旧には約1か月かかり、その間X社は受発注の管理を手作業でしのいでいます。ウイルスの侵入口は、X社子会社の通信用機器にあった脆弱性でした。
自社でもなく、直接の取引先でもなく、取引先の子会社の通信機器。そこが起点で国内全工場が止まる。事例集は、この事案の影響が「サプライチェーン全体に波及し、政府が業界全体に対策強化を呼び掛ける事態に発展した」と書いています。
事例B:食品業界向けの装置メーカーが、原料の輸入停止で計画をたたまれた
こちらのほうが、多くの読者にとって身近かもしれません。
B社は食品工場などの製造ラインで、原材料から金属異物を取り除く装置を製造しています。この装置には、X国産の原料Aを使った部品が不可欠でした。装置の売上はB社全体の1割程度でしたが、社長は販売先拡大に手応えを感じ、営業に経営リソースを集中投下しようとしていた。その矢先に、X国が原料Aの日本への輸出審査の厳格化を打ち出します。
規制強化のニュースを新聞で知った社長が仕入れ先の商社に問い合わせると、「部品の輸入が完全にストップした」という回答。倉庫を確認したところ、在庫は半年程度しかありませんでした。
事例集は、B社の状態をこう書いています。
B社の社長は「経済安全保障」という言葉は知っていたが、自社事業への影響を把握していなかった。
そして、
自社の装置が食品業界向けであることから「経済安全保障」とは無縁と考え、自分事として捉えていなかった。
私はこの2行が、事例集で一番重要な記述だと思っています。B社の社長は無知だったわけではありません。言葉は知っていた。ただ、自社の部品表とその言葉が結びついていなかった。これは責められるような話ではなく、ほとんどの会社に当てはまる構造だと思います。
原料Aを使わない装置を作るには設計段階からの見直しが必要で、商品化までは数年単位。政府も第三国からの調達支援や技術開発の環境整備を進めていますが、実用化には時間がかかる。事例集は「長期的な支援策では目前に迫る在庫枯渇の危機には間に合わない」というB社の焦燥を、そのまま載せています。
事例のポイントとして挙げられているのは、次の一文です。
自社製品が機微技術や特定重要物資に該当しなくても、他国の措置により部素材の供給途絶に直面し、事業拡大の機会を逃し、事業継続の危機に陥ることを認識する。
該当しなければ関係ない、ではない。ここは強調しておきたいところです。
事例C:金融機関は、すでに経済安保の観点で取引先を見ている
序章の3つ目は、金融機関C社の取組です。市場部門では従来、投資判断のためにコンプライアンスやマネー・ローンダリング、テロ資金供与に関するネガティブニュースを日々収集・分析していました。そこに直近5〜10年で、経済安全保障・人権・サイバーセキュリティという観点が加わった、と書かれています。
C社は、コンプライアンス業務と経済安全保障業務が「取引先の管理・情報収集」という目的で共通していることに着目し、両者を統合した包括的な取引先デューディリジェンス体制を構築しました。新規取引先のバックグラウンドチェックはもちろん、既存の取引先についても国内外のニュースベンダーの報道や海外当局の公表情報を幅広く収集して継続的に評価する。リスク情報が検知されたら影響度を勘案し、判断が難しい事案は相手先企業に直接ヒアリングして事実関係を確認する。
興味深いのは、その後の運用です。対話を通じて「ガバナンス再構築が進んでいる」と判断できた場合には早い段階で取引を再開する、とあります。検知して切るだけの仕組みではなく、検知して確かめ、必要なら戻すという設計になっている。リスク管理とビジネス推進のバランスを取る、というのはこういうことかと思いました。
裏を返せば、自社が取引先から見られる側になったとき、聞かれたことに答えられる状態かどうかが問われるということでもあります。
基礎編:最初の一歩は、ほぼ例外なく経営層の意思決定から始まる
第1章は「企業が最初の一歩を踏み出すには、経営層の強いリーダーシップとアクションが不可欠」という副題がついています。3つの事例を読むと、この副題が飾りではないことが分かります。
事例D:技術流出は「事故」だけでなく「人」からも起きる
D社では事案が起きるまで「情報流出はアクシデントによるもの」という認識が強く、悪意を持った職員や元職員による技術流出への感度が低かった、と書かれています。事例集の表現を借りれば、「持ち出そうと思えば持ち出せる」状態になっていた。
実際に職員Xが競合他社に転職し、情報流出が疑われる事案をD社が認知します。社内調査の結果、流出の蓋然性が高いと判断して警察に相談しました。ただし調査は難航し、事案の全容解明には至っていません。
ここで注意しておきたいのですが、事例集はこの事案について「元職員Xによる情報流出が疑われる」「蓋然性が高いと判断し」という書き方をしています。全容は解明されていないのですから、確定した不正として扱うべきではありません。この記事でもそう扱います。
D社が事案後に打った手は3つでした。
- 経営企画部に担当部署を設置し、全職員のメール全件を対象に外部漏洩の兆候を検出
- アクセスログを分析・監視するAIツールを導入し、通常の行動パターンと乖離する行動を監査。不審な行動が確認された職員には個別に聞き取り
- 退職予定者について、直近数か月のメール監査を強化。退職時の秘密保持契約に加え、プロジェクトごとの誓約書を取得するなど契約締結を厳格化
そして効果として書かれているのが、抑止です。D社はこれらの取組を全社的に周知・説明し、技術流出対策そのものだけでなく不正の抑止効果を実感した、とあります。監視の話は社内で嫌われがちですが、「やっていることを周知する」ところまで含めて設計されている点が実務的だと思いました。
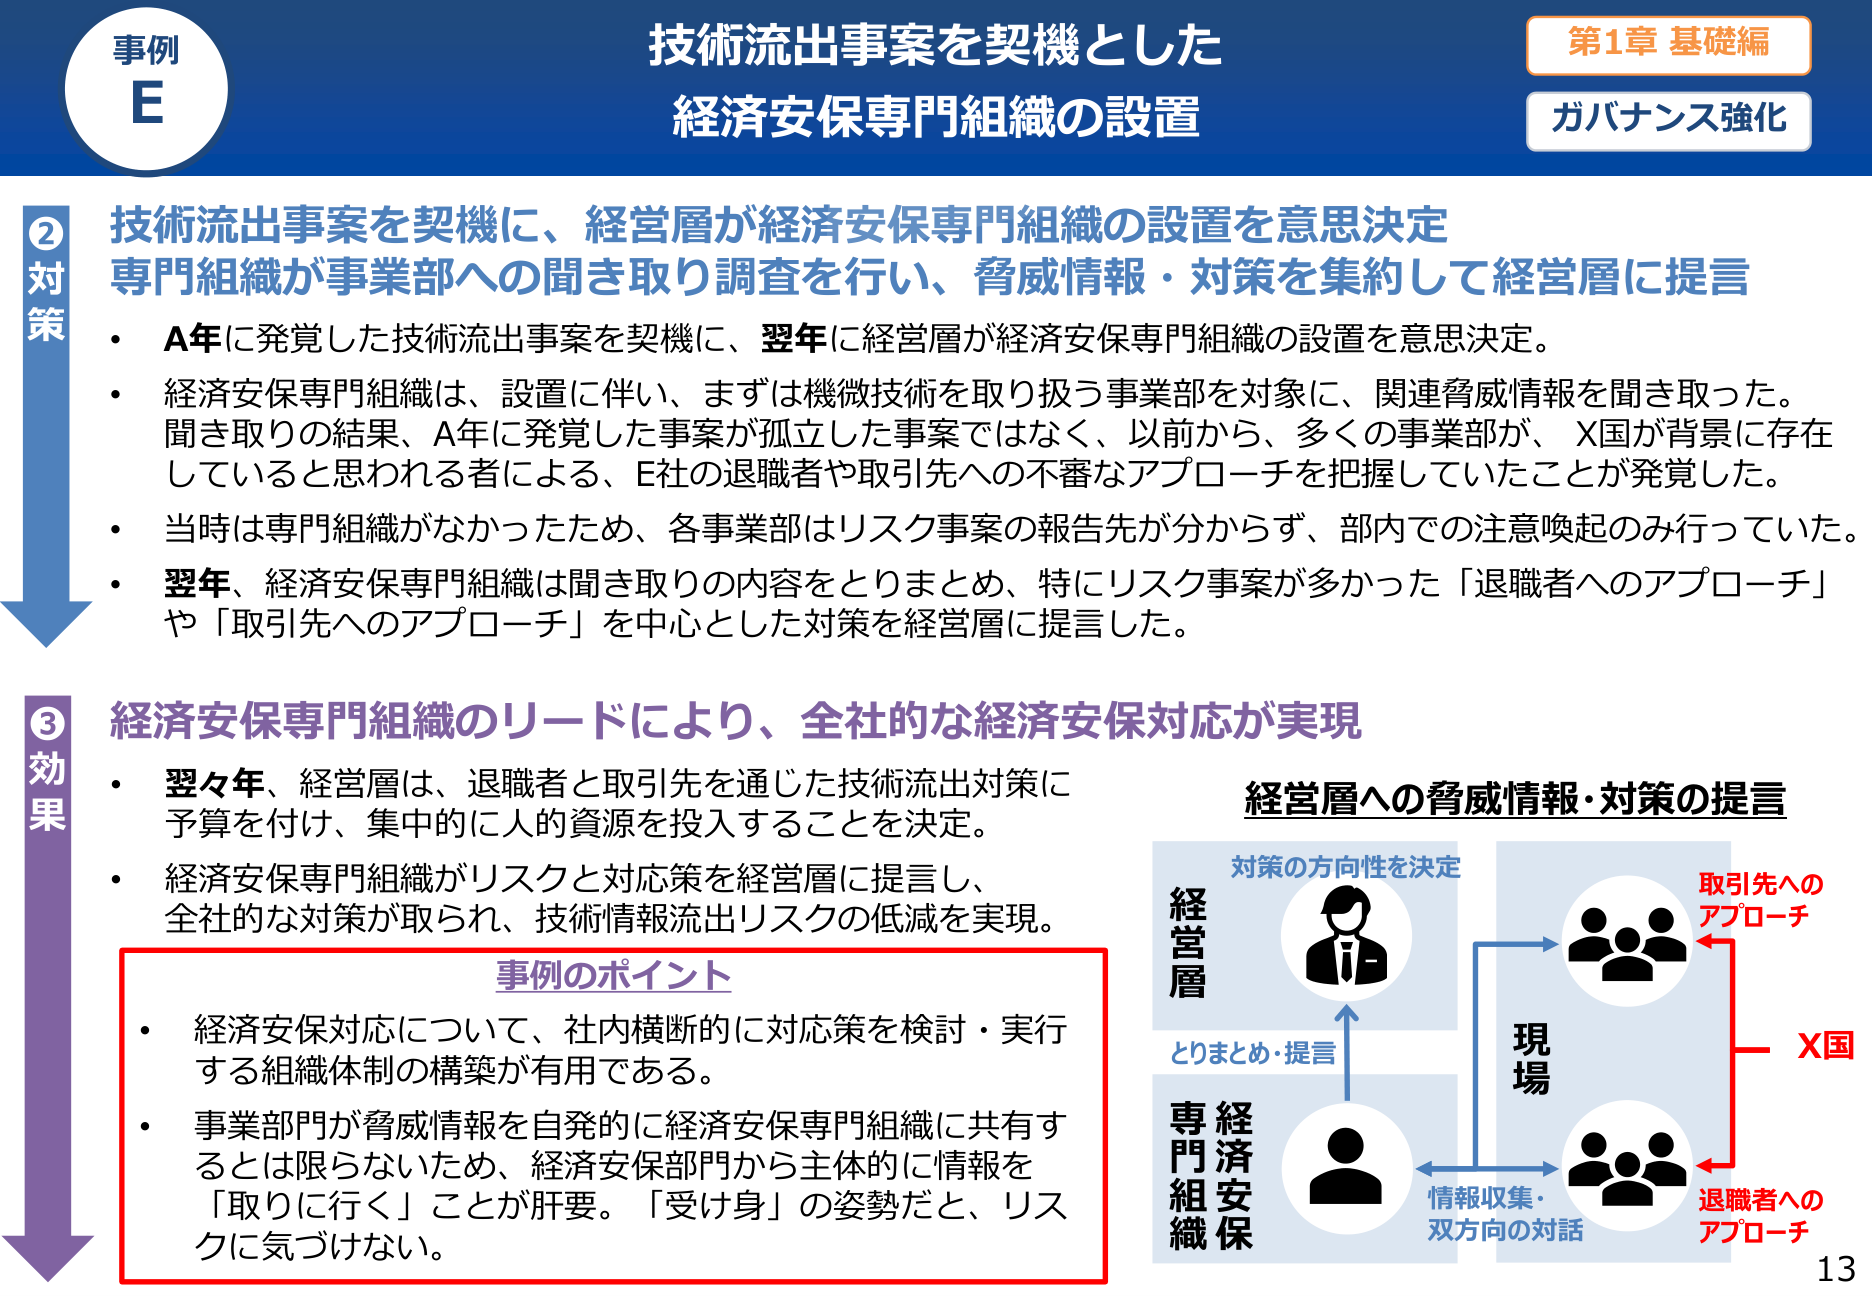
事例E:現場は以前から気づいていた。報告先がなかっただけ
この事例がいちばん考えさせられました。
出典: 経済産業省「企業の経営と経済安全保障の具体事例集」(2026年5月)p.13
E社では、政策渉外業務を担当する社員Bが「経済安保は属人的な対応ではなく、組織的な対応が必要」と経営層に訴えていました。しかし経営層はその必要性を感じていなかった、と書かれています。
そこにA年、重要プロジェクトを監督する社員Cが転職を目的に複数の実験データを不正に持ち出す事案が起きます。持ち出しはAIモニタリングで感知され、E社は社内調査を開始。翌月に社員Cは退職しました。社内調査で機微情報の不正持ち出しが判明し、警察に相談。翌年、警察の捜査により、X国が背景に存在する者がE社の技術取得のため社員Cにアプローチしていたことが判明します。
事案を契機に、翌年、経営層が経済安保専門組織の設置を意思決定しました。ここからが本題です。
新設された専門組織が、まず機微技術を扱う事業部に関連脅威情報を聞き取ったところ、A年の事案が孤立した事案ではなかったことが分かります。以前から多くの事業部が、X国が背景に存在していると思われる者による、E社の退職者や取引先への不審なアプローチを把握していた。ではなぜ表に出てこなかったのか。事例集の説明はこうです。
当時は専門組織がなかったため、各事業部はリスク事案の報告先が分からず、部内での注意喚起のみ行っていた。
情報がなかったのではなく、情報の宛先がなかった。組織を作った瞬間に、すでに社内にあった情報が集まってきた、という話です。
翌年、専門組織は聞き取りをとりまとめ、特にリスク事案が多かった「退職者へのアプローチ」と「取引先へのアプローチ」を中心とした対策を経営層に提言。翌々年、経営層はこの2領域に予算をつけ、集中的に人的資源を投入することを決定しました。
事例のポイントとして、こう書かれています。
事業部門が脅威情報を自発的に経済安保専門組織に共有するとは限らないため、経済安保部門から主体的に情報を「取りに行く」ことが肝要。「受け身」の姿勢だと、リスクに気づけない。
窓口を作っただけでは足りない、というのは、社内制度を作った経験のある方なら実感があると思います。
事例F:ヒヤリハットから、重要技術リストへ
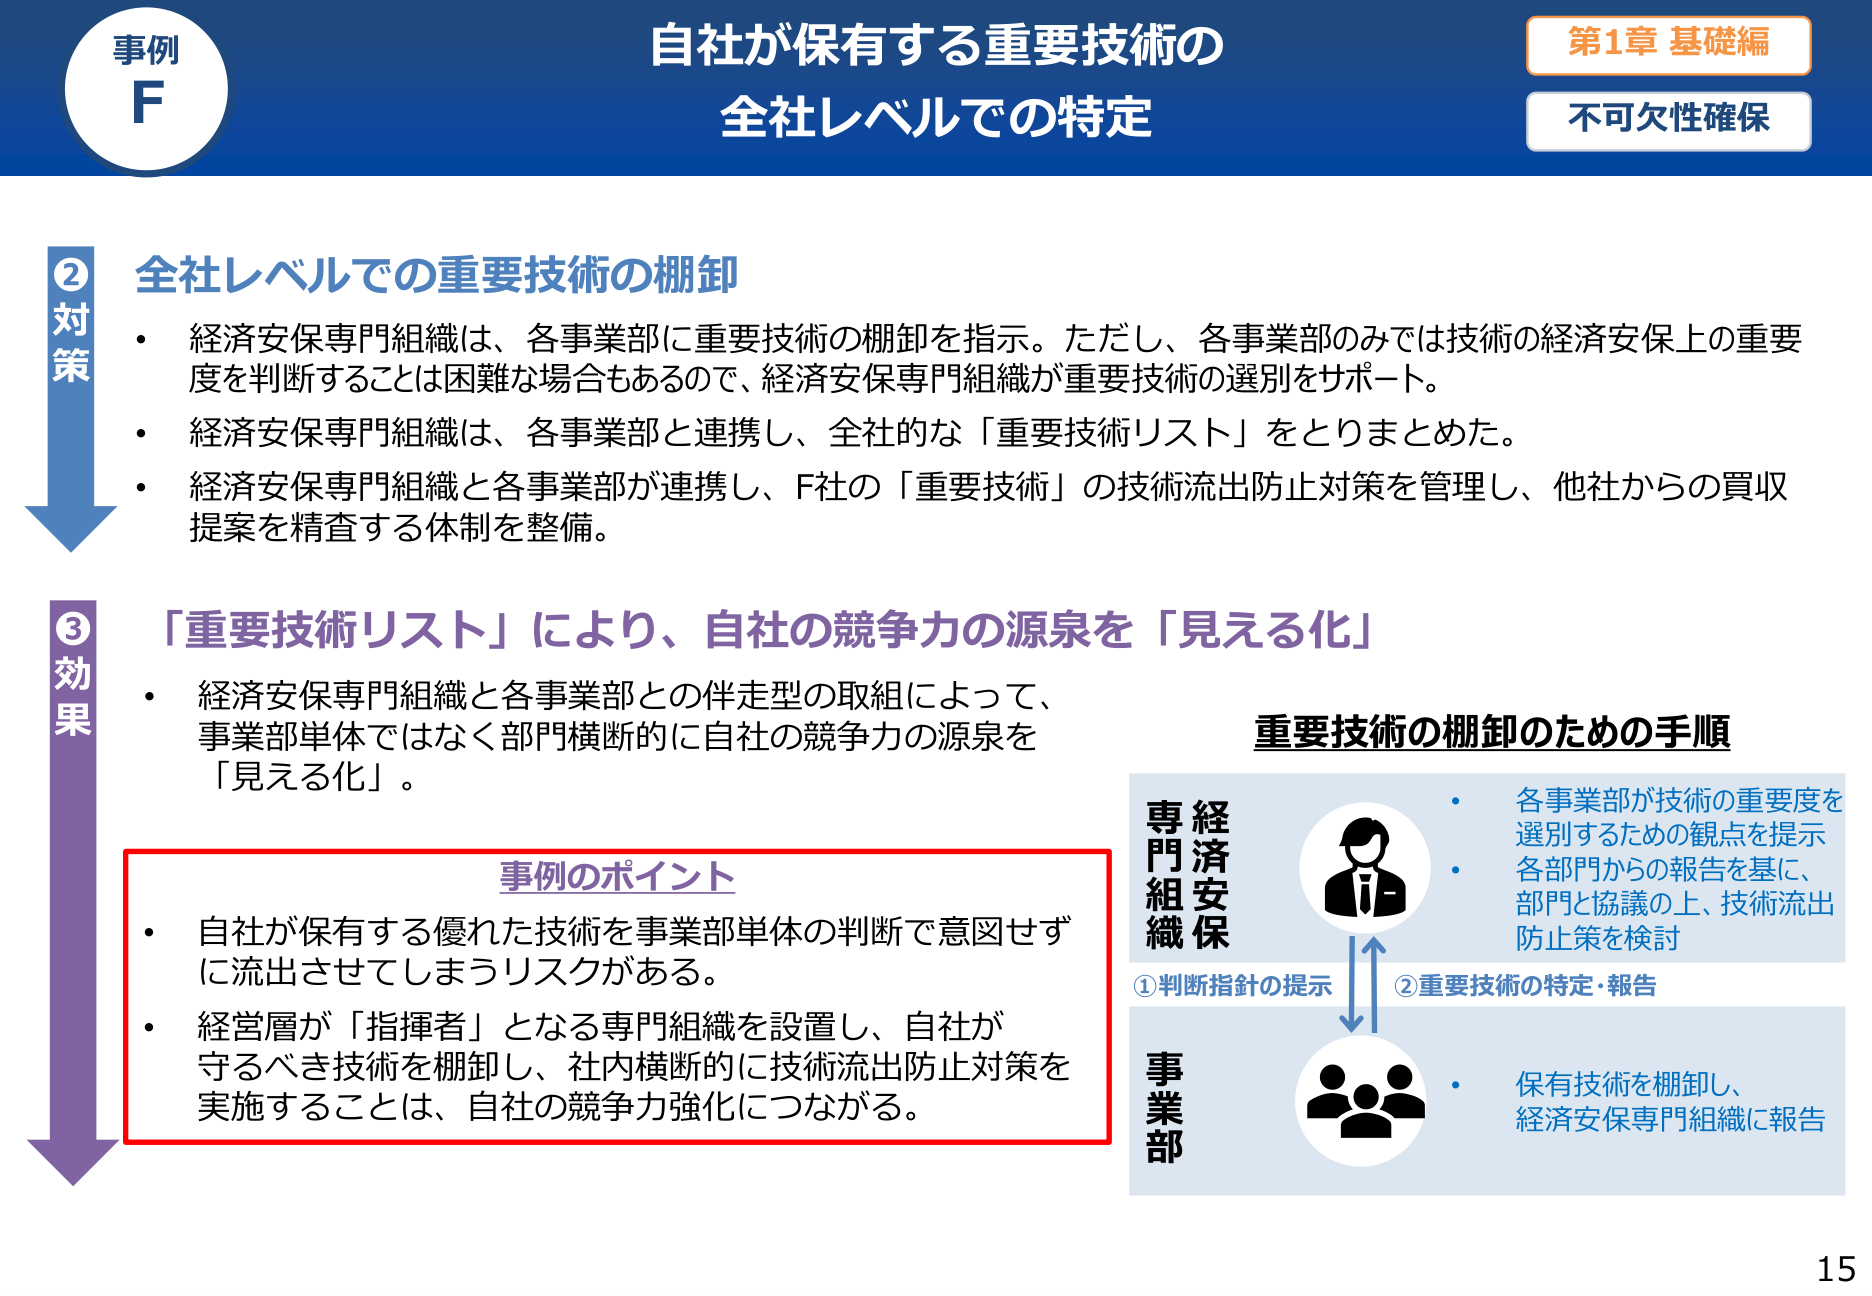
F社の起点は事案ではなく、ヒヤリハットでした。
出典: 経済産業省「企業の経営と経済安全保障の具体事例集」(2026年5月)p.15
F社の事業部Bに、X国の複数社から「自社の技術Yを購入したい」という問合せが来ました。当該技術は社内で重要技術として認識されておらず、なぜ複数社から声がかかるのか当初は理解できなかった、とあります。不審に思った事業部が経営企画部に共有し、指示の下で技術Yを改めて調査したところ、その技術がF社に特有で、競合他社と比べて優位性を持つことが判明しました。
自社の強みを、社外から指摘されるまで認識していなかったわけです。これは笑い話ではなく、事業部単位で技術を見ているとふつうに起こることだと思います。
F社は「事業部単位では技術の重要性を見落とす可能性がある」と判断し、部門横断的な経済安保専門組織を設置しました。そして全社での重要技術の棚卸しに入ります。
手順が具体的です。専門組織が各事業部に棚卸しを指示するのですが、事業部だけでは技術の経済安保上の重要度を判断できない場合があるため、専門組織が選別をサポートする。図にある①判断指針の提示、②重要技術の特定・報告という双方向の流れです。こうして全社的な「重要技術リスト」がまとまり、技術流出防止対策の管理と、他社からの買収提案を精査する体制が整備されました。
効果として書かれているのは「自社の競争力の源泉を見える化」。守るための作業が、そのまま自社の強みの棚卸しになっている点が、この事例の面白いところです。
応用編:社外と社内、動かしにくいほうをどう動かすか
第2章の副題は「経済安全保障の奏功には、関係者を巻き込み取組を深化させる工夫が必要」。自社の中だけで完結しない話になります。
事例G:取引先を「調べる」だけで終わらせず、伴走する
多数のサプライヤーを擁する製造業G社は、自社のセキュリティ対策は講じていたものの、取引先を含めたセキュリティ環境には特段の対策を講じていませんでした。そこに関連サプライヤーへのサイバー攻撃が発生し、技術情報が流出します。
G社が取った対策は2段階です。
①調査。 事業部の情報セキュリティ責任者を中心に、扱う技術の重要性や事業の依存度を基準として「重要取引先」をリストアップ。事業部と本社の責任者が現場に赴き、取材やモニタリング、第三者機関によるセキュリティ診断を実施しました。
ここに注記があります。調査には重要取引先の理解と協力が不可欠であることから、取引先のトップマネジメントに国際情勢などの背景を日頃から丁寧に説明している、と。取引先に監査票を送りつけて回収する方式ではない、ということです。
②改善に向けた伴走支援。 調査で見つかった課題をフィードバックし、改善策の検討・実施をG社が伴走する。事例集は「二人三脚で課題改善に取り組む」と書いています。
事例のポイントには、こうあります。
取引先等の経営資源に限りがあり、自力で十分な管理体制を構築できない場合、取引先に対する調査や課題改善に向けた伴走支援を行うことで、取引先が抱える課題を可視化し、技術流出対策などの経済安全保障リスクへの感度を高める環境創出が可能。
そして最後に一行、「こうしたサプライヤー管理を評価する投資家も存在」と添えられています。取引先支援がコストではなく評価対象になる、という含みです。
事例H:可視化しないと、担当者の評価につながらない
H社の話は、社内政治の話としても読めます。
A年まで、H社の社内や業界内には「我が社にはサイバーセキュリティ対策は関係ない。セキュリティ対策は、セキュリティ対策専門の企業がやるもの」という考えが少なくなかった。最高情報セキュリティ責任者はこの空気と「社内のセキュリティ対策状況の可視化ができていない」点に問題意識を持っていましたが、社内の理解が得られていませんでした。
その危機感の書かれ方が的確です。
可視化しなければ、取組が属人的になり、担当者の評価に繋がらず、結果として、事故が発生するまで効果的な対策が行われない。
可視化されない仕事は評価されない、評価されない仕事は続かない、続かないから事故が起きるまで放置される。因果が3段でつながっています。
転機はA年1月。業界全体でのサイバーセキュリティ関連事案の頻発や経済安全保障推進法の成立などを背景に、社内に経済安全保障の専門組織が設立されました。責任者はこれを追い風に、社長や新設部門と連携してトップメッセージを発信します。同年6月からは各事業部のセキュリティ責任者と毎月意見交換を実施。
翌年、外部ツールを導入して各部門のサイバーリスクをスコア化し、ダッシュボードに掲示して全社に共有しました。対処済み・未対処が可視化され、各部門は自部門のスコアが低い理由を客観的に認識できる。すると、各部門がスコアを比較し合うことで危機感や競争意識が芽生え、積極的な取組を促したとあります。
効果も具体的です。社外から「同じシステムを導入したい」との問合せが来て、外部調査でもセキュリティレベルは国内トップレベルと評価された。そして「サイバーセキュリティ対策はコストではなく投資」という共通認識が社内に浸透した、と。
さらにH社は、システム開発の委託先やサプライヤーに対して、単純明快で取り組みやすい「セキュリティ原則」を示し、遵守を働きかけています。取引先に求めるものを複雑にしないという判断だと思います。
発展編:守りの投資が、取引の理由になる
第3章の副題は「経済安全保障は、事業機会の創出や顧客の信頼獲得など、『企業価値向上』に繋がる」。ここまでは守りの話でしたが、ここから反転します。
事例I:一度痛い目に遭った会社が、二度目に間に合った
出典: 経済産業省「企業の経営と経済安全保障の具体事例集」(2026年5月)p.23
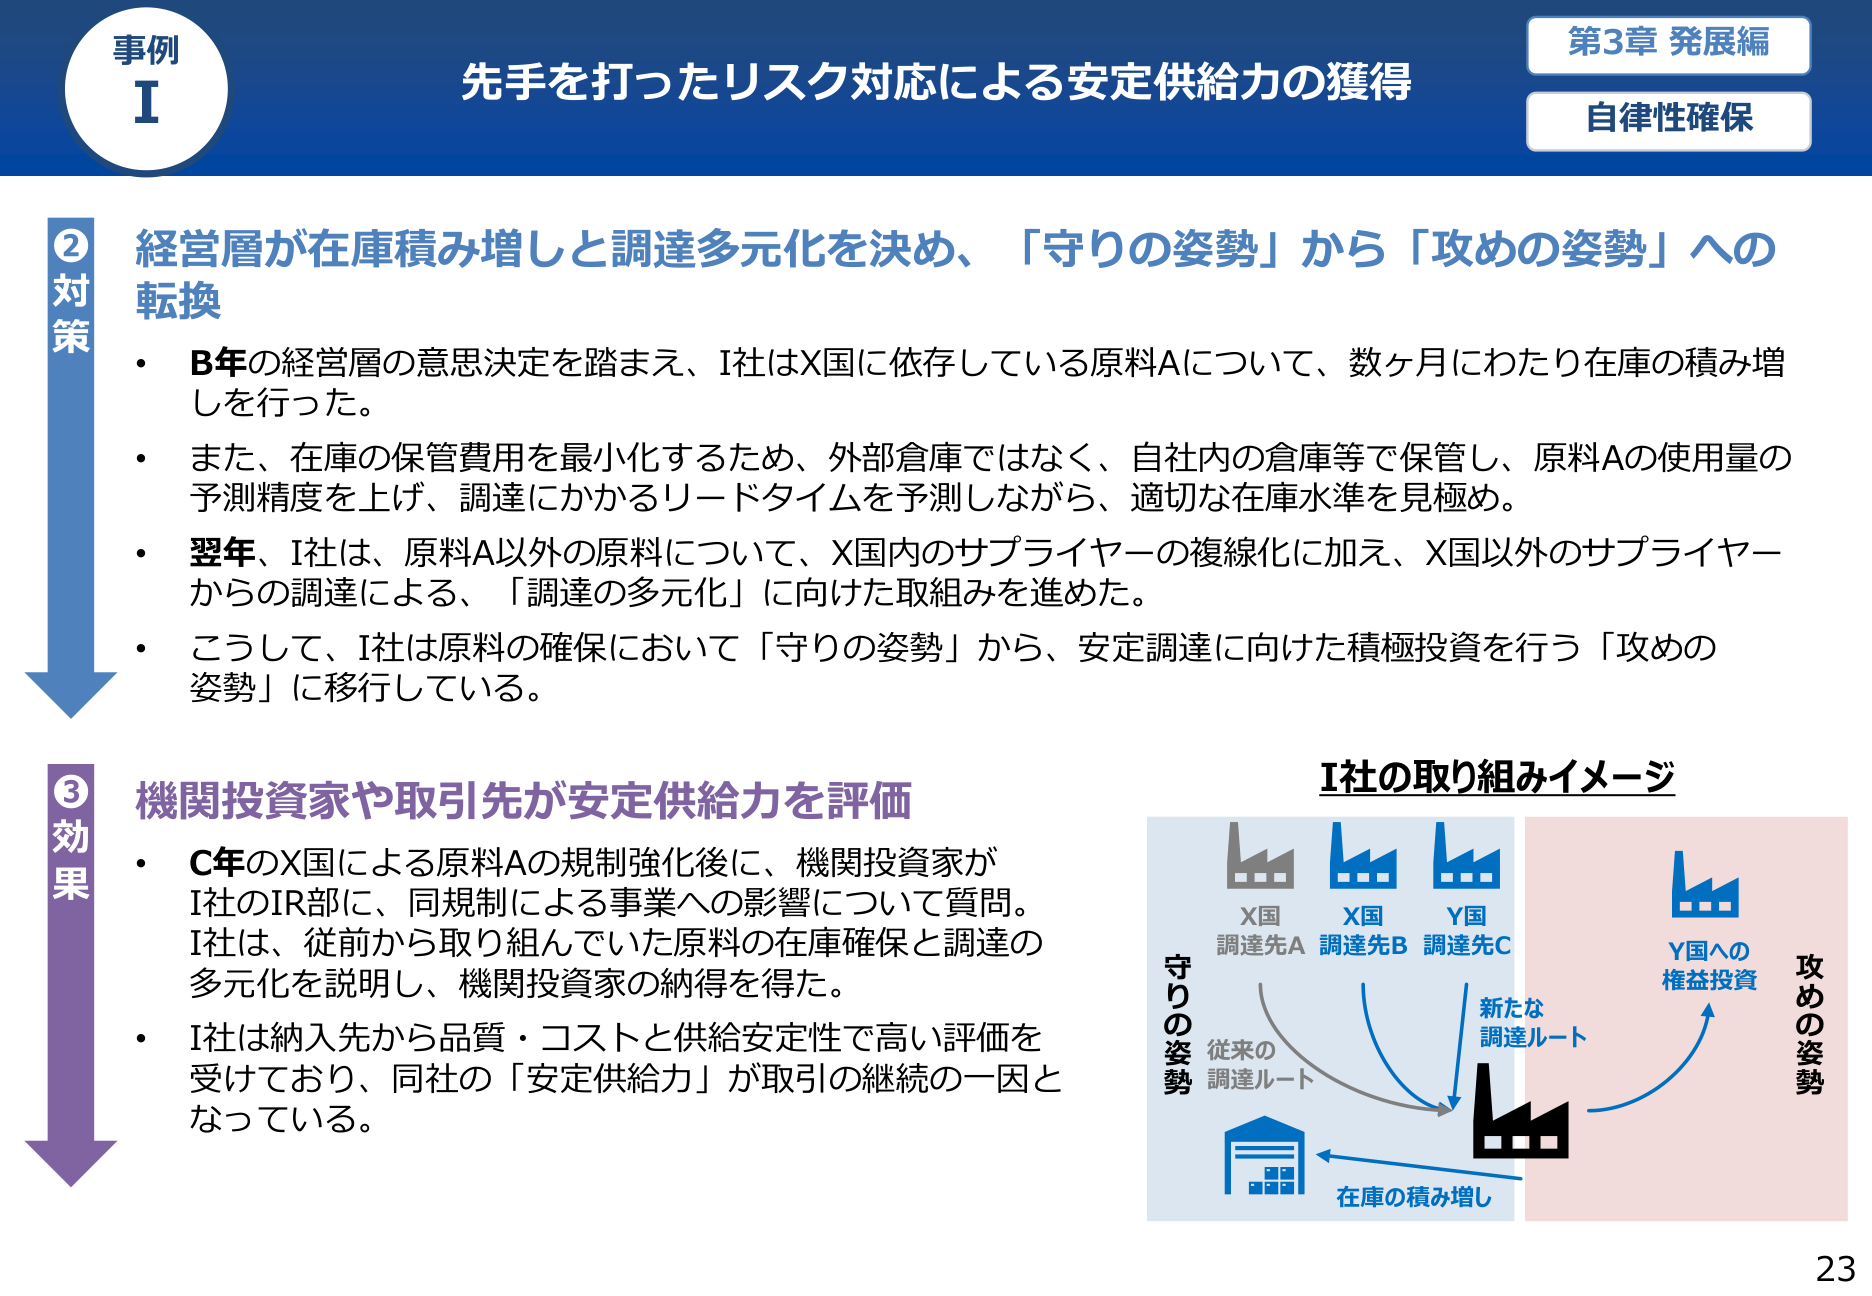
A年、I社が調達を依存する原料AについてX国が輸出規制を実施し、I社は経営に大きな影響を受けました。それから10数年後のB年、X国が原料Aの輸出規制を再度強める姿勢を示します。
ここでI社の経営層が認識したことが、実務的で唸りました。
X国は、法令による規制強化に先立ち、法令に基づかない運用で輸出が滞る事態も予想されたため、I社の経営層は、先手を打つ必要性を認識。
規制の施行日を待っていては間に合わない、という読みです。1か月後、I社は原料Aの在庫水準を高めることを経営層が意思決定しました。コストはかかるが、在庫不足のリスクを考慮すれば積み増しが必要、という結論です。数か月かけて在庫を積み増しました。
在庫の持ち方にも工夫があります。保管費用を最小化するため外部倉庫ではなく自社内の倉庫等で保管し、原料Aの使用量の予測精度を上げ、調達リードタイムを予測しながら適切な在庫水準を見極めた。翌年には原料A以外についても、X国内のサプライヤーの複線化に加え、X国以外からの調達による「調達の多元化」を進めています。
そしてB年から数年後のC年、X国は再度規制強化を打ち出しました。I社は事前に対策を進めていたため、事業に大きな影響は出ていません。
効果の記述がこの事例の要です。C年の規制強化後、機関投資家がI社のIR部に事業への影響を質問してきました。I社は従前から取り組んでいた在庫確保と調達多元化を説明し、機関投資家の納得を得ています。さらに、納入先から品質・コストと供給安定性で高い評価を受けており、同社の「安定供給力」が取引継続の一因になっている、と。
在庫を積むという、単体で見れば財務指標を悪化させる判断が、投資家への説明材料と取引継続の理由の両方になっている。守りの投資が攻めの資産に変わった例です。
事例J:義務化される前に、自主的にサプライチェーンを遡った
出典: 経済産業省「企業の経営と経済安全保障の具体事例集」(2026年5月)p.25
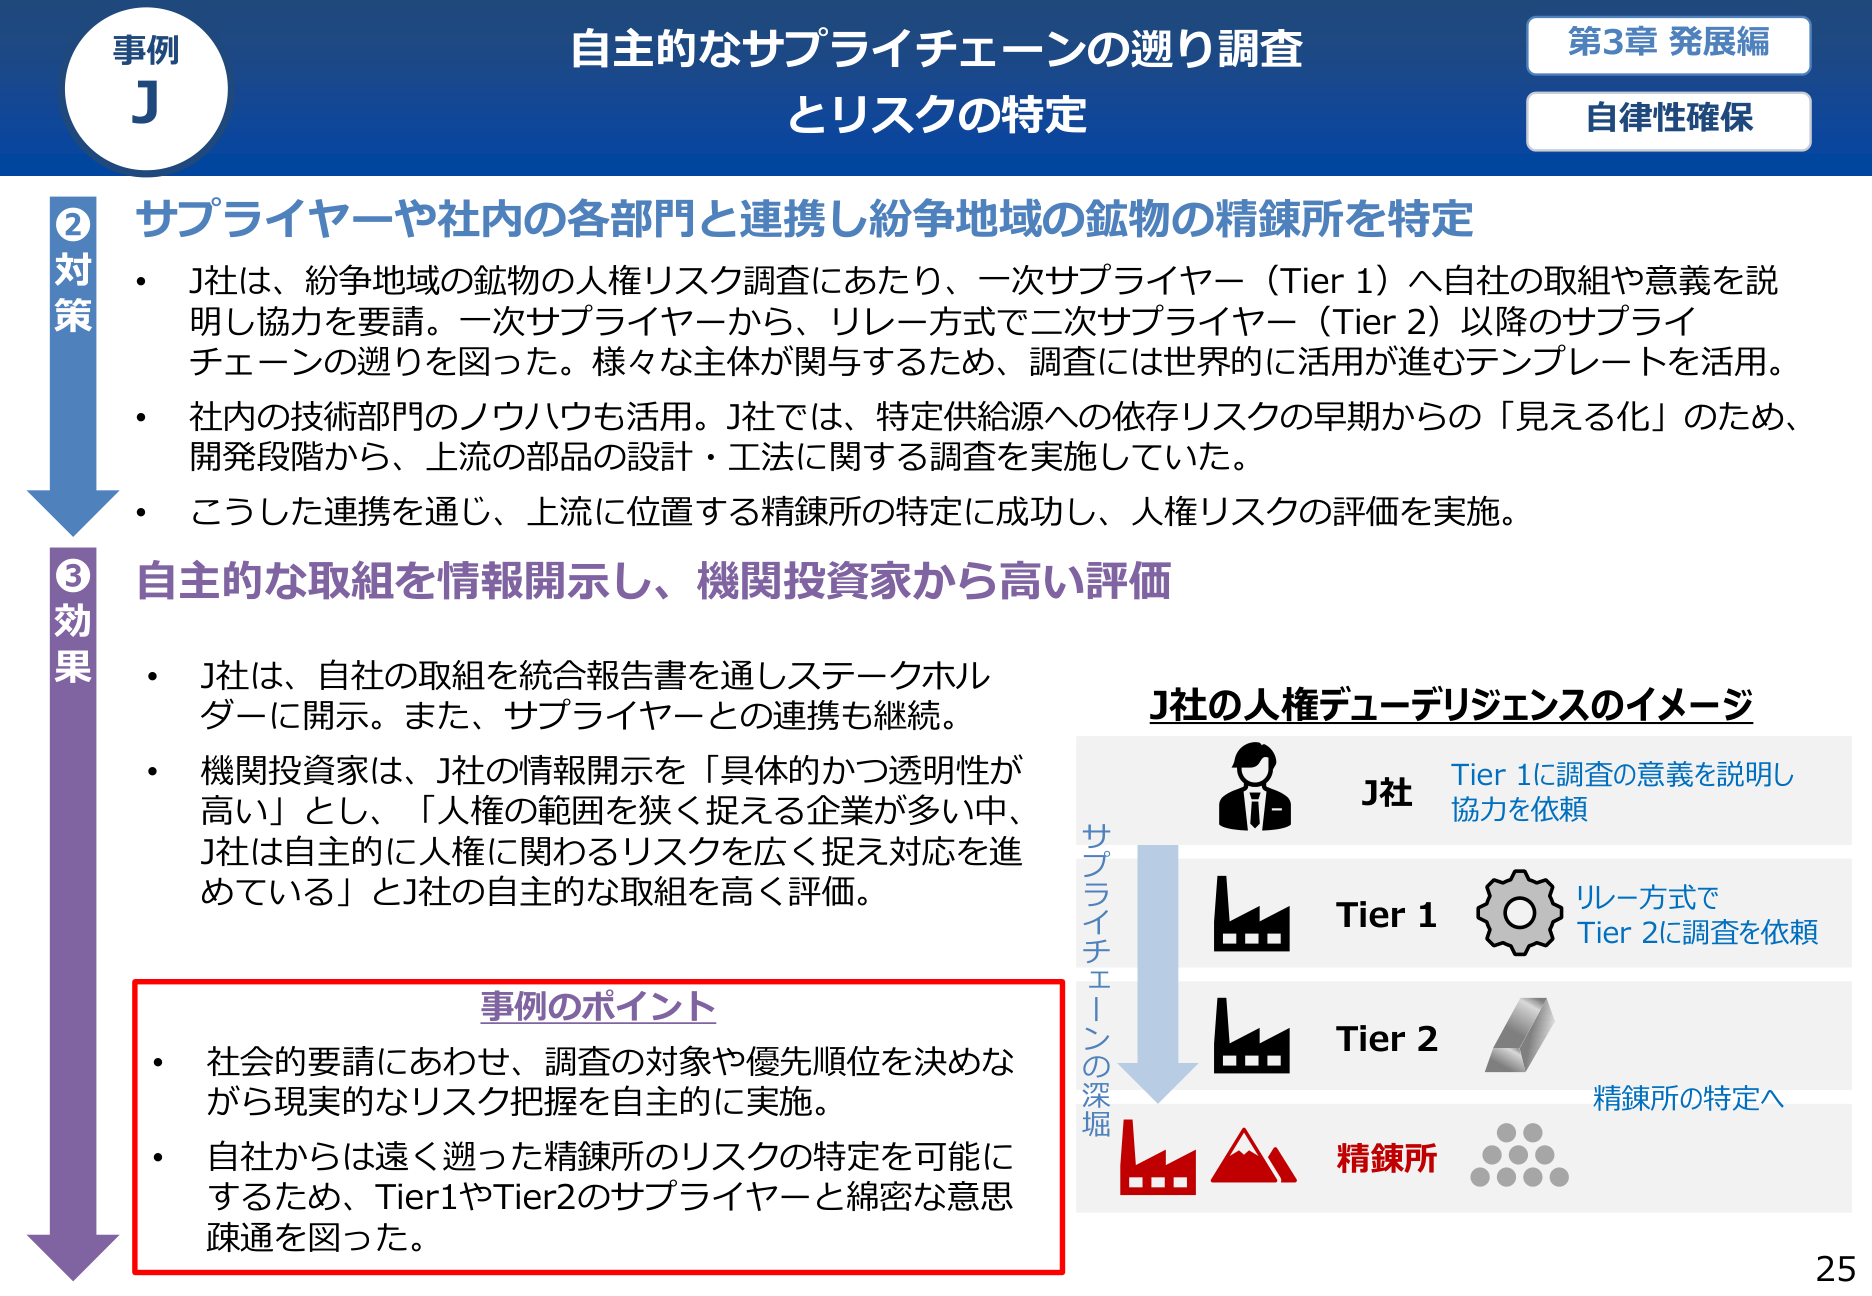
世界では人権デューディリジェンスを義務付ける国内法の制定や、強制労働の存在による輸入規制の動きがあります。J社は直接的に規制対応が求められる前に、CSRの取組として自主的にデューディリジェンスを行うことを決定しました。
賢いのは、範囲の絞り方です。限られたリソースを効果的に配分するため、まずは人権リスクが深刻な数種類の紛争地域の鉱物に絞ってサプライチェーンを遡る。そのうえで、世界情勢や環境変化に合わせて方針を柔軟に見直し、調査の対象鉱物を増やしていく。全部を一度にやろうとしていません。
遡り方も具体的です。一次サプライヤー(Tier 1)へ自社の取組や意義を説明して協力を要請し、そこからリレー方式でTier 2以降を遡る。多くの主体が関わるため、調査には世界的に活用が進むテンプレートを使いました。加えて社内の技術部門のノウハウも活用しています。J社では特定供給源への依存リスクを早期に見える化するため、開発段階から上流の部品の設計・工法に関する調査を実施していた、とあります。
結果として上流の精錬所の特定に成功し、人権リスクの評価を実施。統合報告書を通じてステークホルダーに開示しました。機関投資家の評価はこうです。
「具体的かつ透明性が高い」とし、「人権の範囲を狭く捉える企業が多い中、J社は自主的に人権に関わるリスクを広く捉え対応を進めている」
事例K:自社の不可欠性を追った結果、国内の工程が戻ってきた
11事例の最後は、少しスケールの違う話です。
製品Xの生産に必要な材料Yは、国内での調達・生産が困難で、他国からの供給に依存せざるを得ない状況でした。製品Xの需要は国内外で急増しており、量産にあたっては材料Yの調達と人件費などのコスト競争力で魅力的な日本国外に多くの生産拠点が設けられます。国内企業は材料Yの使用を前提に、Yの機能強化で付加価値を高める方向に進みました。事例集は、これが結果として日本企業・産業全体の材料Yへの依存を高め、製品Xにおける世界シェアの急激な低下を招いたと分析しています。
K社は違う道を選びました。材料Yではなく、当時実用化前だった材料Zに注目します。自社の強みを活かして材料Zの耐久性という弱点を補い、かつ材料Zに必要な原料を国内で調達できる体制を整備しました。
社内では賛否が分かれたそうです。競合と違う方向に張るのですから当然だと思います。それでも自社の強みが活かせるニッチ戦略を追求する方針を決め、徐々に投資額を増やしていきました。
展開として書かれていることが、また興味深いところです。製品Xの生産工程の一部は海外移転で日本から失われていましたが、K社の新材料Zが国内原料を活用するため、失われた工程の一部が国内で復活する動きにつながりました。K社はコア技術について特許を取得するとともに、技術全体を把握する社員を限定することで流出を防いでいます。製品開発に留まらず、実装に向けたサービスやリサイクルにも取組を広げ、国際標準の獲得も企図しています。
そして、日本発の技術で世界に対抗するK社を応援する動きが広がり、個人投資家の出資者数が倍増したとあります。
自社の不可欠性を追った取組が、産業全体の自律性回復につながり、それが評価として返ってくる。事例集が発展編の最後にこれを置いた意図は分かりやすいと思いました。
金融機関・投資家は、実際にどこを見ているか
事例集の後半6ページは、企業側の懸念に金融機関・投資家が答えるコラムになっています。私はここが本編より価値があると思いました。投資家の生の発言が、匿名ながらそのまま載っているからです。
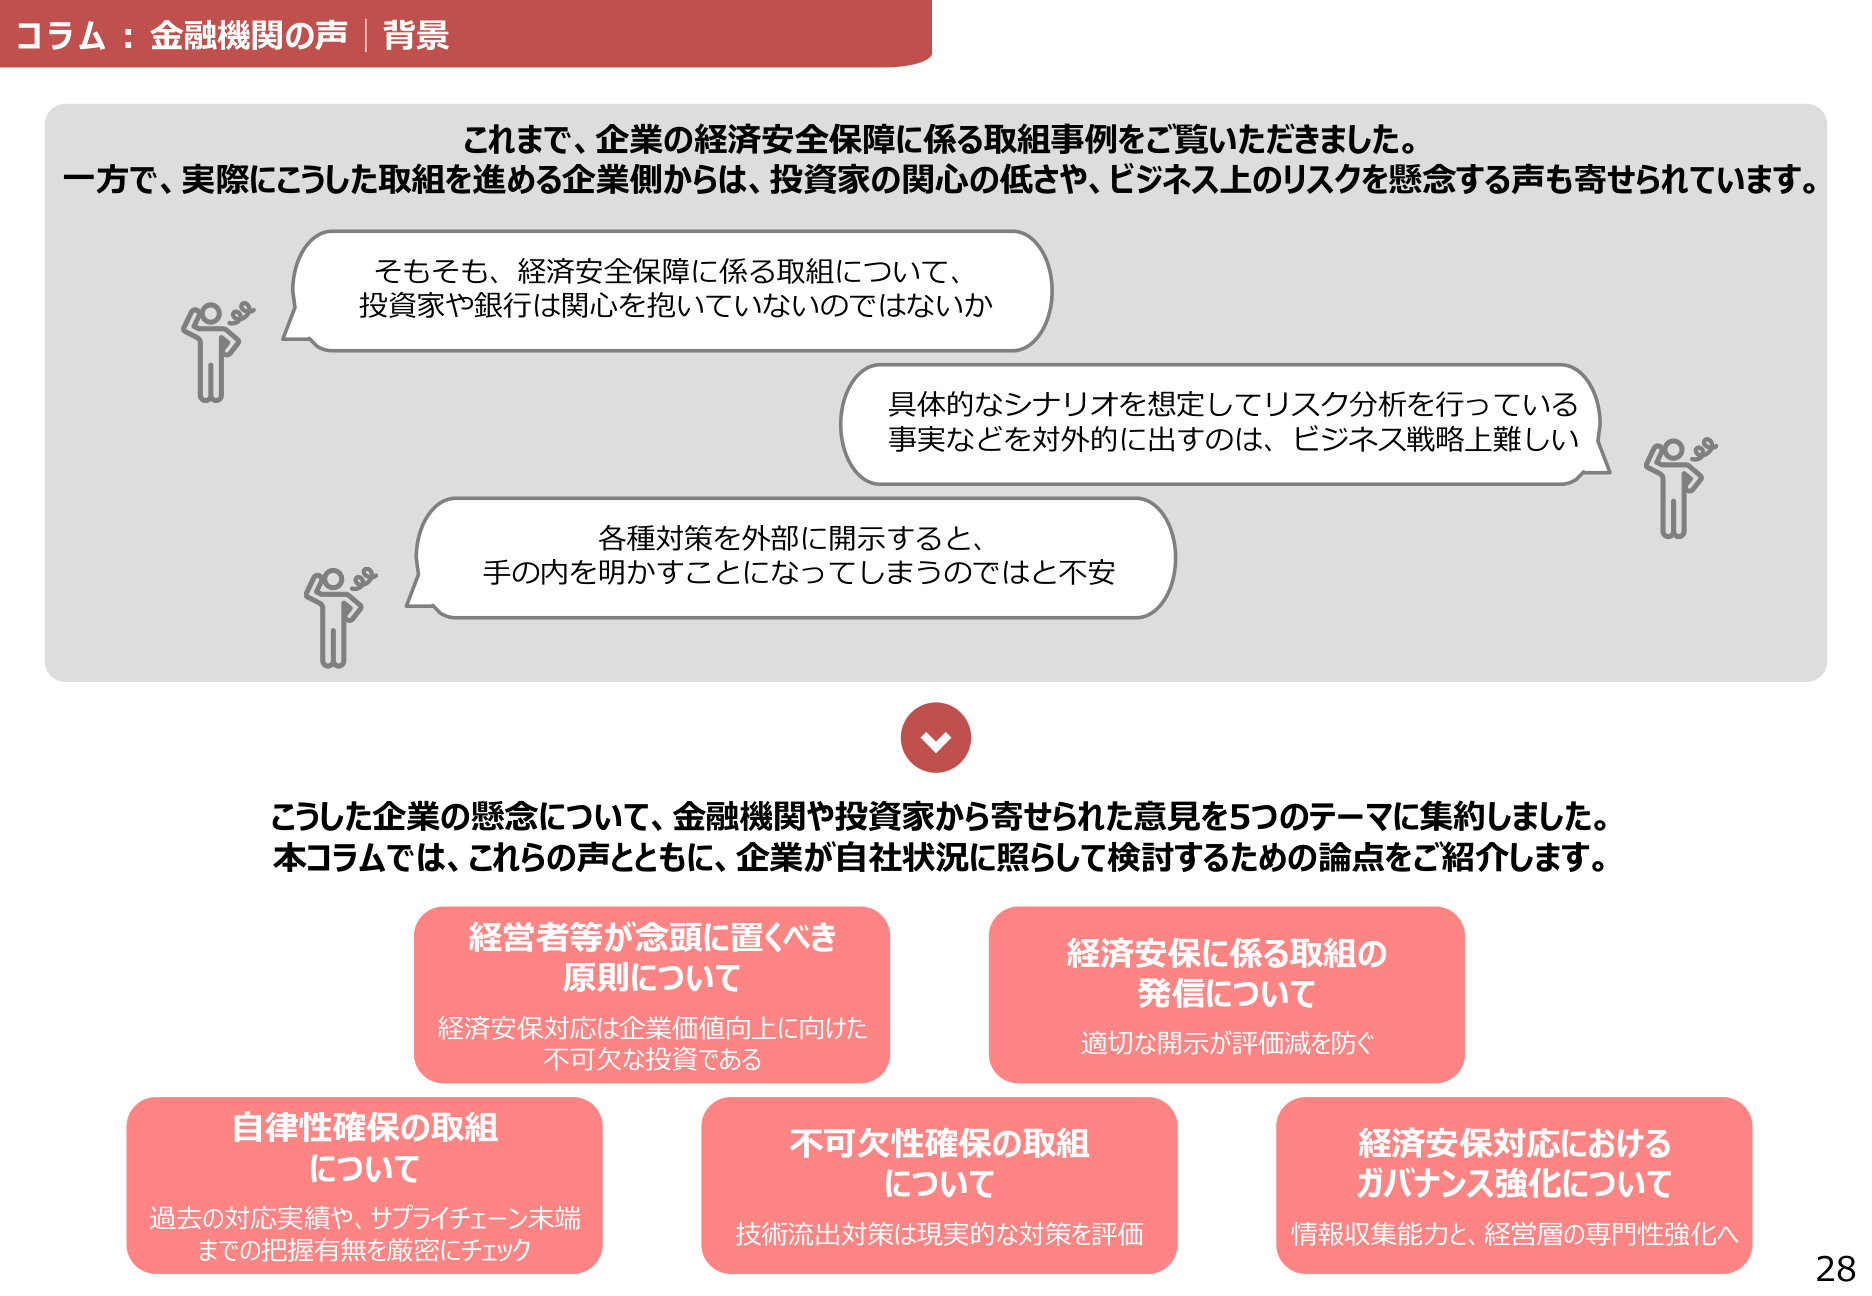
出典: 経済産業省「企業の経営と経済安全保障の具体事例集」(2026年5月)p.28
まず、企業側から寄せられている懸念が3つ挙げられています。
- そもそも、経済安全保障に係る取組について、投資家や銀行は関心を抱いていないのではないか
- 具体的なシナリオを想定してリスク分析を行っている事実などを対外的に出すのは、ビジネス戦略上難しい
- 各種対策を外部に開示すると、手の内を明かすことになってしまうのではと不安
正直、どれも聞いたことのある懸念です。これに対する回答が5テーマにまとめられています。
「在庫増すなわち悪」ではない
日系資産運用企業の株式運用担当者の発言が引かれています。
サプライチェーンリスク等に備えた在庫増などは、投資家としては、コストではなく事業継続性のための投資であると捉えている。仮に在庫が増えてキャッシュフローが悪化したとしても、調達先の多元化等の戦略的な対応であれば、納得する。過去の棚卸資産回転率や同業他社の在庫水準も参考にし、対話を通じて判断している。
そしてもう一人の発言が、こちらは逆方向から刺してきます。
事業継続性は加点要素ではなく前提条件である。有事の際の部材不足など、準備不足を問われないようにする事前準備が重要。対応していないことが判明すると、事業継続リスクが高いと判断し、バリュエーションがディスカウントされる。
やれば加点、ではなく、やっていなければ減点。この非対称性は経営会議で共有する価値があると思います。事例集の「Think!」欄も、在庫確保や複数購買の備えを「リスク対応の戦略的投資として合理的に説明できるよう、あらかじめ言語化しておく」ことを勧めています。
開示しないことのほうが、評価を下げる
「日本企業は奥ゆかしく情報発信を控えがちである。特定の国を意識して発信しづらいケースもあるだろう」という認識を示したうえで、こう続きます。
しかし、リスクに備えた前向きな取組であれば、積極的に発信し、マーケットに認知されることが価値につながる。
具体例も載っています。ある企業では部材不足が懸念された際、決算説明会等で「1年以上の在庫を確保しているため当面問題ない」と回答し、市場からのディスカウントを回避した、と。
全部を出す必要はない、という補足も添えられています。
すべてを公開する必要はない。統合報告書等でリスク管理のプロセスや体制図が示されていれば、それがさらなる対話のきっかけになる。例えば「昨年はなかった経済安全保障対応に係る体制が今年は立ち上がった」といった変化が見えると投資家としては喜ばしい。
体制図と、去年との差分。ハードルはそれほど高くありません。
サプライチェーンは「顧客の顧客」「末端の仕入先」まで見られている
自律性確保について、2つの発言が並びます。
企業のリスク対応力は、震災やコロナ禍などの過去の有事をいかに乗り越え、業績影響を最小化したかという「実績(トラックレコード)」に如実に表れる。
製造業への投資判断において、シングルソースに依存しているかなど、仕入先・供給先の確認はほぼすべて行っており、サプライチェーンの把握を重要視している。1次サプライヤーだけでなく、その先の2次・3次以降が見えていない状態は、明確なリスクとして評価される。
「ほぼすべて行っており」という言い方が強い。そして2次・3次が見えていない状態そのものがリスク評価の対象だと明言されています。事例Jの遡り調査が発展編に置かれている理由が、ここでつながります。
技術流出対策は「言えないだけ」なのか「やっていない」のか、外からは区別できない
不可欠性確保のテーマは、企業にとって一番悩ましいところだと思います。
技術流出対策は個社の機密性が高く、投資家側からは「何もやっていない」のか「機微情報だから言えない」のか判別できないことが評価上のネックとなっている。
そのうえで、突破口が示されます。
防止策や明示的な対応を開示するのが難しくても、例えば現地のJV等を通じた技術流出など、何をリスクとして認識・理解しているかを示すだけでも評価につながる。
対策の中身ではなく、リスク認識の解像度を見せるという発想です。もう一人の発言はさらに踏み込んでいます。
退職者を通じた技術流出への対策、海外進出時におけるコア技術のブラックボックス化、さらには将来の技術模倣を前提とした事業転換シナリオの検討など、現実的な対策を講じている企業は経営センスが高いと評価される。
「将来の技術模倣を前提とした事業転換シナリオ」まで挙がっているのが印象的でした。模倣されない前提ではなく、されたあとにどう食べていくかを考えているか、という問いです。
ガバナンスは、取締役会のスキルマトリックスに現れる
最後のテーマは組織です。
日本企業は客観的に自社をどう見るかが苦手な傾向にある。親会社の言うことや業界の横並びだけでなく、マーケット動向を含めた自前のインテリジェンスを持ち、世界情勢を分析して自律的に判断・即応できる企業は高く評価される。
経済安保知見を持つ取締役の有無は、スキルマトリックスで可視化される。企業の規模的に専門部署を置くのが難しければ、専門性の高い社外取締役を招聘し、成長フェーズに応じて臨機応変に入れ替えていく手法も有効である。
スキルマトリックスは、有価証券報告書やコーポレート・ガバナンス報告書で開示している企業が多い表です。そこに経済安保の欄があるかないかは、外から一目で分かります。専門部署が置けない規模なら社外取締役で補う、という現実的な代替案まで示されているのは親切だと思いました。
この事例集を、自社でどう使うか
読み物として面白い資料ですが、面白がって終わると意味がないので、実務への落とし方を書きます。私が経営企画・法務の方と話すときに勧めている順番でもあります。
1. まず、自社のステージを1つ選ぶ。 無関心期から維持期のどこにいるか。複数の事業部で違う場合は、事業部ごとに決める。ここを飛ばして他社事例を読むと、必ず「うちには無理」で終わります。
2. 部品表と地図を重ねる。 事例Bが刺さるのはここです。自社製品に使われている部材のうち、単一の国・単一のサプライヤーに依存しているものはどれか。1次だけでなく、2次以降まで。全部は無理なので、止まったときに事業が止まるものから。
3. 「自社の強み」を社外の目で言い直す。 事例Fのように、他社から問合せが来る技術は、自社が思っている以上に重要かもしれません。重要技術リストは、守るための文書であると同時に、自社の競争力の棚卸しでもあります。
4. 情報の宛先を作る。 事例Eの教訓です。現場はすでに気づいているのに、報告先がないから部内の注意喚起で止まっている。窓口を作り、かつこちらから取りに行く。
5. 説明できる形に言語化しておく。 在庫を積んでいるなら、なぜその水準なのか。調達先を分けているなら、どういう考え方で分けたのか。投資家に聞かれてから考えるのでは間に合いません。
このうち2番目と、事例Cが示した「取引先を経済安保の観点で継続的に評価する」の部分は、担当者の手作業で回すとすぐに限界が来ます。取引先の数だけ調べる相手が増え、しかも状況は変わり続けるからです。私たちが開発している輸出管理AIエージェントTRAFEEDは、この該非判定と取引先スクリーニングを継続的に回すための仕組みです。人数無制限の課金なので、判断が起きる現場(営業・技術・調達)にそのまま置けます。事例集が繰り返し言う「事業部門から情報を取りに行く」を、仕組みの側で支える発想です。
ガイドライン本体の44項目チェックリストを自社で埋めてみたい方は、記入式のシートを配布しています。→ 経済安全保障経営ガイドライン 44項目 自己点検シートをダウンロード(無料。会社名とお勤め先のメールアドレスのご登録が必要です)
まとめ
- 経産省の「企業の経営と経済安全保障の具体事例集」(2026年5月)は、ガイドラインが示した「何をすべきか」に対して、他社が実際に何をやったかを11事例で見せる資料
- 企業を無関心期・関心期・準備期・実行期・維持期の5段階に分け、段階ごとに詰まる場所が違うと整理している。自社の段階を決めてから読む
- 序章のホラー事例は、機微技術を扱っていない企業が題材。「経済安全保障とは無縁」という判断そのものがリスクになる
- 基礎編の3事例は、いずれも経営層が組織を作ると決めた瞬間に動き出している。現場の情報は、宛先ができると出てくる
- 発展編では、在庫の積み増しや自主的なサプライチェーン調査が、投資家の納得と取引継続の理由に変わっている
- 金融機関・投資家は既に見ている。やれば加点ではなく、やっていなければ減点。技術流出対策は中身を出せなくても、リスク認識の解像度を示すだけで評価される
事例集を読み終えて残ったのは、「経済安全保障は国の仕事」という前提がもう通らなくなっている、という感覚でした。事例Bの社長のように、言葉は知っているのに自社の部品表と結びついていない状態が、いちばん危ない。難しいのは分析ではなく、自社の話として一度でも机に載せることなのだと思います。この記事が、その最初の一回に使われたら嬉しいです。
自社の輸出管理や取引先審査をどう仕組み化するか、具体的に詰めたい方はお問い合わせからご相談ください。
Footnotes
-
経済産業省 貿易経済安全保障局「企業の経営と経済安全保障の具体事例集」(2026年5月)。本記事の事例A〜K、行動変容ステージの整理、金融機関・投資家の発言はすべて同資料に基づく。企業名・国名は同資料において匿名化されており、本記事でも特定を行っていない。 https://www.meti.go.jp/policy/economy_security/index.html ↩
-
経済産業省 METI Journal ONLINE「経済安全保障、企業はどのように取り組むべき? 先進事例から学ぶ実践のヒント」(60秒早わかり解説、2026年8月18日)。経済安全保障経営ガイドライン(第1版)が2026年1月に策定されたこと、紹介動画・リーフレット・英語版が公開されていることは同記事による。 https://journal.meti.go.jp/60sec/47309/ ↩ ↩2